Kısa cevap: PHP2Shell olarak bilinen iki kritik açık (CVE-2026-109618 ve CVE-2026-109619), yamalanmamış PHP sürümü kullanan sitelerde saldırganın giriş yapmadan sunucuda kod çalıştırmasına yol açabilir. PHP projesi 21 Ekim 2026’da düzeltilmiş sürümleri yayımladı; Türkiye’de Siber Güvenlik Başkanlığı da aynı gün ulusal ölçekte tarama başlattığını ve kurumlara acil bildirim gönderdiğini duyurdu. 360 Soft olarak sitenizin ve sunucularınızın etkilenip etkilenmediğini tespit ediyor, yamayı ya da geçici önlemi uyguluyor ve gerekiyorsa PHP sürüm yükseltmesini kesintisiz şekilde yapıyoruz.
Ne oldu? Kısa zaman çizelgesi
- 20 Ekim 2026: Açıkların CVE kodları kamuya sızdı. PHP projesi bir sonraki gün için acil güvenlik sürümü duyurdu.
- 21 Ekim 2026, 14:00 UTC: PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 yayımlandı. PHP güvenlik ekibi iki açığa da CVSS v4.0 ile 9.2 puan verdi.
- 21 Ekim 2026 akşamı: Siber Güvenlik Başkanlığı ulusal ölçekte tarama başlattığını, etkilenen sistemlerin güvenli sürümlere gecikmeden yükseltilmesi ve kritik PHP servislerine dış erişimin sınırlandırılması gerektiğini açıkladı.
- Saha durumu: Cloudflare ve watchTowr ilk istismar denemelerini gördüklerini bildirdi. Araştırmacılar WordPress, Drupal, Joomla ve Magento üzerinde girişsiz uzaktan kod çalıştırmayı gösterdi.
Hangi PHP sürümleri etkileniyor?
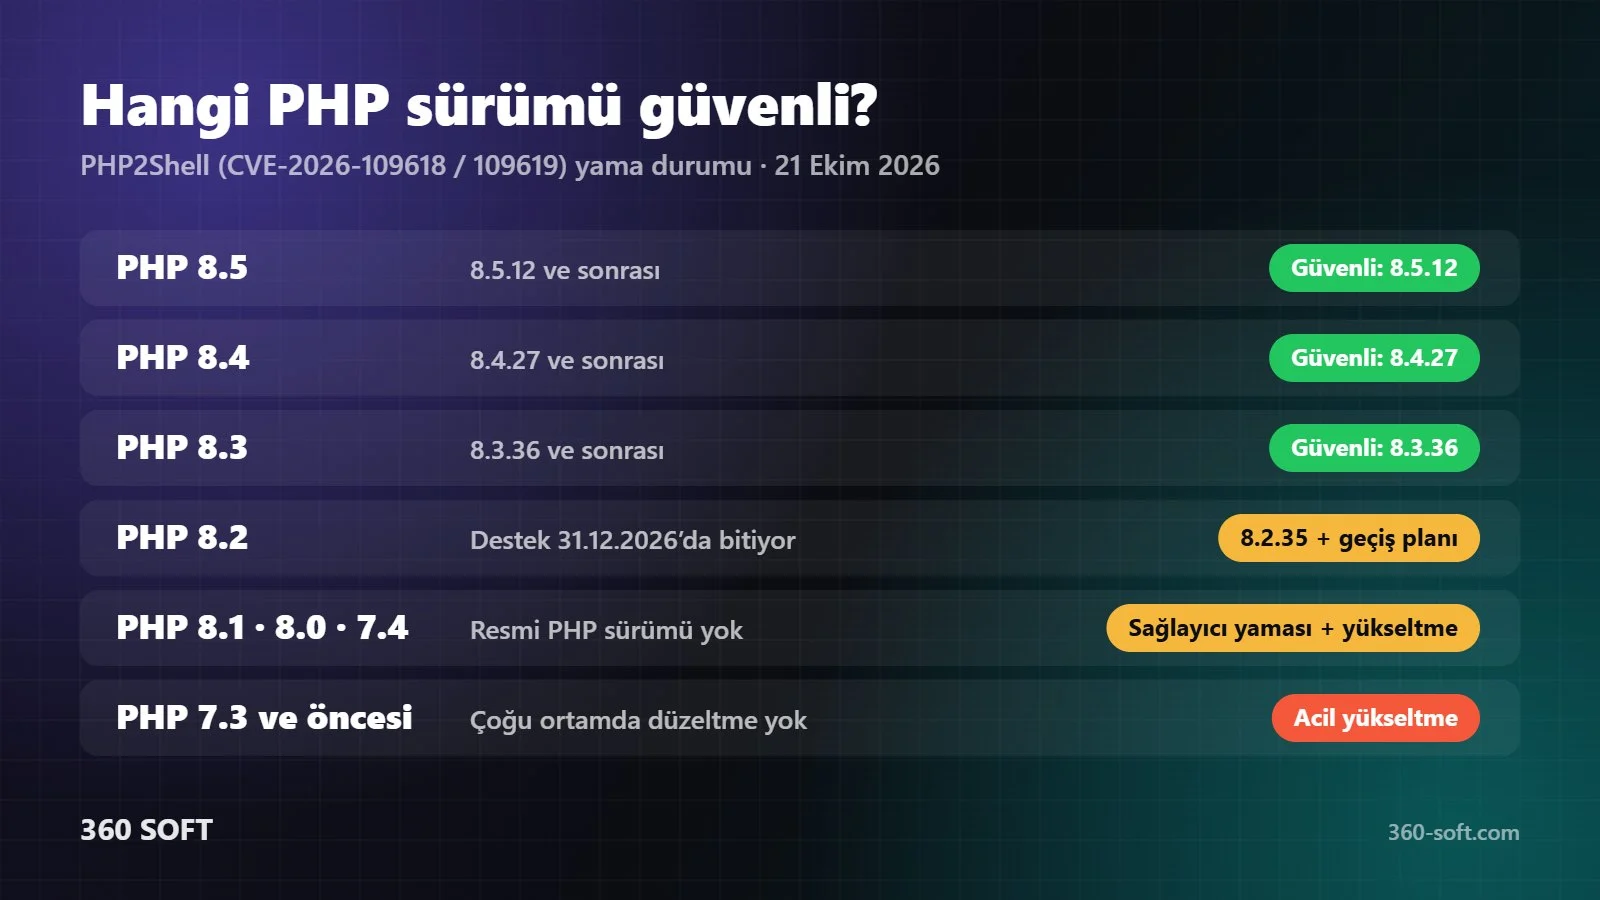
Araştırmacılara göre etkilenen kod yolu PHP 5.4’ten beri bulunuyor. Yani son on yılda kullanılan neredeyse her PHP sürümü risk altında. Aşağıdaki tablo, sürümünüze göre ne yapmanız gerektiğini gösteriyor.
| Kullandığınız sürüm | Durum | Yapılması gereken |
|---|---|---|
| PHP 8.5 | 8.5.12 öncesi etkilenir | 8.5.12 sürümüne güncelleme |
| PHP 8.4 | 8.4.27 öncesi etkilenir | 8.4.27 sürümüne güncelleme |
| PHP 8.3 | 8.3.36 öncesi etkilenir | 8.3.36 sürümüne güncelleme |
| PHP 8.2 | 8.2.35 öncesi etkilenir | 8.2.35’e güncelleme; 8.2 desteği 31 Aralık 2026’da bittiği için 8.3 / 8.4 planı |
| PHP 8.1, 8.0, 7.4 | Etkilenir, resmi PHP sürümü yok | Sağlayıcı (cPanel, CloudLinux) yaması + 8.3 / 8.4’e geçiş |
| PHP 7.3 ve öncesi | Etkilenir, çoğu ortamda düzeltme yok | Geçici önlem + acil sürüm yükseltme veya platform değişikliği |
Siteniz etkileniyor mu? 3 adımda kontrol
- PHP sürümünü öğrenin. WordPress’te Araçlar > Site Sağlığı > Bilgi > Sunucu bölümüne, cPanel’de “Select PHP Version” ya da “MultiPHP Manager” ekranına bakın. Sürüm tablodaki güvenli sürümün altındaysa siteniz risk altındadır.
- Barındırma türünü belirleyin. Paylaşımlı hostingde yamayı hosting firması uygular; VPS, VDS, bulut ve kendi sunucunuzda sorumluluk sizdedir.
- Tüm sistemleri listeleyin. Ana site çoğu zaman tek risk değildir. Kampanya siteleri, bayi portalları, eski alt alan adları, test ve demo kurulumları, CRM ve iç uygulamalar da aynı açığı taşır.
İlk 24 saatte alınması gereken önlemler
- Yamayı uygulayın. PHP’nin açıklamasına göre tam çözüm yalnız güncellemedir.
- Yama gecikiyorsa geçici önlem: php.ini ya da PHP-FPM havuzunda
session.upload_progress.enabled=0ayarı (CVE-2026-109619 için) ve uygulamanın değiştiremeyeceği şekilde bellek sınırı düzenlemesi (CVE-2026-109618 için). Ayardan sonra tüm PHP işlemleri yeniden başlatılmalı..user.iniya daini_set()bu ayar için yeterli değildir. - WAF kuralı: Cloudflare, Imunify360 ve benzeri servislerin yayımladığı kurallar bilinen saldırı kalıplarını engeller; kalıcı çözüm değildir.
- Dış erişimi sınırlayın: Yönetim panelleri ve kritik PHP servislerini yalnız güvenilir IP adreslerine açın. Yurt dışı erişime ihtiyacı olmayan sistemleri uluslararası trafiğe kapatın.
- Yedek alın: Güncellemeden önce dosya ve veritabanı yedeğini sunucu dışında saklayın.
Saldırı belirtileri
Açık uygulamanın altında çalıştığı için uygulama logları çoğu zaman sessiz kalır. Sunucu loglarında bellek sınırı hatalarıyla biten olağan dışı çok parçalı istekler, art arda HTTP 500 yanıtları, anormal büyüklükte PHPSESSID çerezleri ve açıklanamayan PHP işlem yeniden başlatmaları dikkat edilmesi gereken işaretlerdir. Bu işaretlerden biri görüldüyse yalnız yama yetmez; veritabanı şifreleri, API anahtarları ve yönetici hesapları yenilenmeli, dosya bütünlüğü kontrol edilmelidir.
360 Soft ile acil müdahale paketleri
| Paket | Kapsam | Kimler için |
|---|---|---|
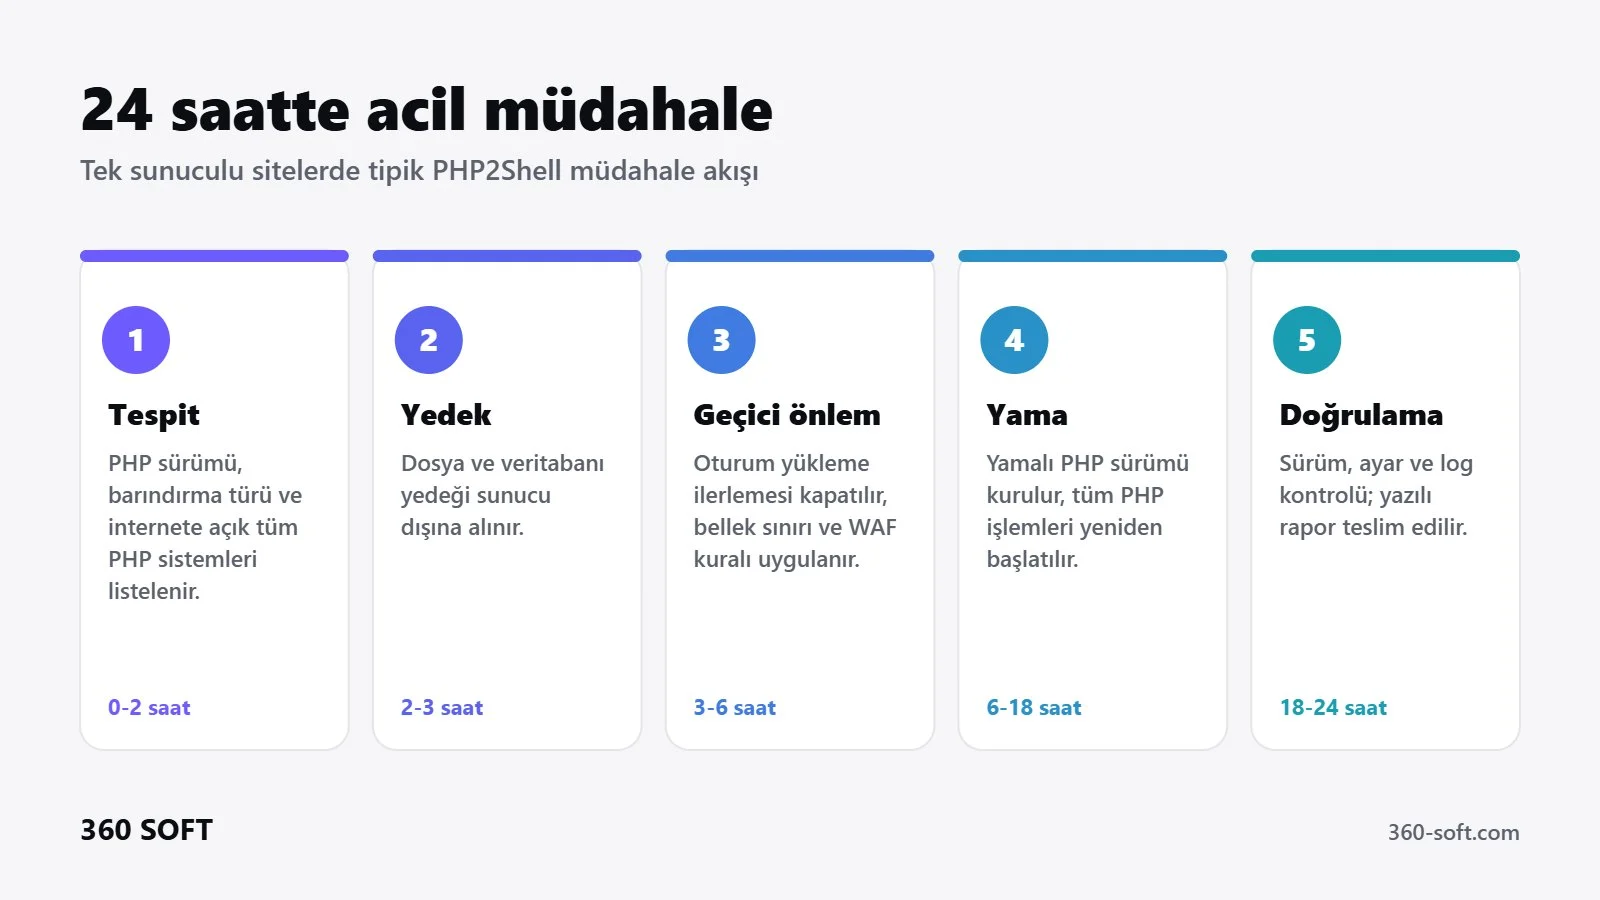
| Acil Yama | Sürüm tespiti, yedek, yama ya da geçici önlem, PHP işlemlerinin yeniden başlatılması, doğrulama raporu | Tek site, VPS ya da kendi sunucusu olan işletmeler |
| Sürüm Yükseltme | 7.x / 8.0 / 8.1’den 8.3 / 8.4’e geçiş, uyumluluk testleri, eklenti ve kütüphane güncellemeleri, geri dönüş planı | Eski sürümde kalmış WordPress, Laravel, CodeIgniter, özel PHP uygulamaları |
| Kurumsal Denetim | Tüm domain ve sunucuların envanteri, açık taraması, iz ve sızma kontrolü, kimlik bilgisi yenileme planı, yönetime ve denetçiye sunulacak rapor | Holdingler, finans, sağlık, kamu, e-ticaret ve çok markalı yapılar |
| Platform Değişikliği | Yamalanamayan eski PHP sistemlerinin .NET, Node.js ya da güncel Laravel’e taşınması | Kaynak kodu eski, bakımı zor, kritik iş yükü taşıyan sistemler |
Detaylar için PHP sürüm yükseltme, kurumsal PHP güvenlik denetimi ve PHP’den .NET‘e geçiş sayfalarına bakabilirsiniz. Sızma testi ihtiyacınız varsa sızma testi (pentest) hizmetimiz yamadan sonra sistemi bağımsız olarak doğrular.
Kimler için daha kritik?
- Bankalar, ödeme ve sigorta kuruluşları: Müşteri verisi ve işlem güvenliği; BDDK ve SPK bilgi sistemleri düzenlemeleri kapsamında denetim yükümlülüğü.
- Sağlık kuruluşları: Hasta verisi KVKK’da özel nitelikli kişisel veridir; ihlalde sorumluluk ağırdır.
- Kamu kurumları ve belediyeler: Siber Güvenlik Başkanlığı’nın acil bildirimi doğrudan bu kurumları kapsar.
- E-ticaret ve perakende: Ödeme sayfaları, müşteri hesapları ve kampanya dönemlerinde kesinti maliyeti.
- Holdingler ve çok markalı şirketler: Onlarca domain, eski kampanya siteleri ve farklı ajansların kurduğu sistemler tek bir kör nokta yaratır.
Bir kişisel veri ihlali yaşanırsa KVKK kapsamında veri sorumlusunun ihlali öğrendikten sonra 72 saat içinde Kişisel Verileri Koruma Kurulu’na bildirmesi beklenir. Yamayı geciktirmek, olası bir ihlalde hem itibar hem yasal sorumluluk riskini büyütür.
Sık sorulan sorular
PHP2Shell nedir?
PHP2Shell, PHP yorumlayıcısında bulunan ve CVE-2026-109618 ile CVE-2026-109619 kodlarıyla tanımlanan iki kritik güvenlik açığına verilen addır. PHP güvenlik ekibi her ikisine CVSS v4.0 ile 9.2 puan vermiştir. Açıklar kimlik doğrulaması gerektirmeden uzaktan kod çalıştırmaya imkân verebilir.
Sitemin kodu güvenliyse yine de etkilenir miyim?
Evet. Açık uygulamanın kodunda değil, PHP yorumlayıcısının kendisindedir. WordPress, Laravel, Magento, Drupal, Joomla ya da özel yazılmış PHP fark etmez; yamalanmamış bir PHP sürümü üzerinde çalışan her site risk altındadır.
Hangi PHP sürümleri güvenli?
PHP projesinin 21 Ekim 2026 tarihli güvenlik sürümleri 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümleridir. 8.1, 8.0 ve 7.4 için resmi PHP sürümü yayımlanmadı; bu dallar için düzeltmeyi cPanel ve CloudLinux gibi sağlayıcılar kendi paketleriyle veriyor. 7.3 ve daha eski sürümler için çoğu ortamda düzeltme yoktur.
Paylaşımlı hosting kullanıyorum, ne yapmalıyım?
Paylaşımlı hostingde PHP paketlerini barındırma firması günceller. Firmanızdan sunucuya yamalı PHP paketinin kurulduğunu ve session.upload_progress.enabled ayarının kapatıldığını yazılı olarak teyit edin. Siteniz 8.1 veya daha eski bir sürümdeyse 8.3 ya da 8.4 sürümüne geçişi planlayın.
Saldırıya uğradığımı nasıl anlarım?
Güvenlik araştırmacılarının paylaştığı işaretler arasında bellek sınırı hatalarıyla biten olağan dışı çok parçalı (multipart) istekler, art arda gelen HTTP 500 yanıtları, anormal büyüklükte PHPSESSID çerezleri ve açıklanamayan PHP işlem yeniden başlatmaları var. Uygulama logları çoğu zaman bir şey göstermez, çünkü sorun uygulamanın altında çalışır. Şüphe varsa adli inceleme ve kimlik bilgisi yenileme gerekir.
360 Soft ne kadar sürede müdahale eder?
Talebi aldıktan sonra aynı gün içinde ilk değerlendirmeyi yapıyoruz. Tek sunuculu bir sitede yama ya da geçici önlem çoğunlukla 24 saat içinde tamamlanır. Çok sunuculu, eski sürümlü ya da özel yazılımlı yapılarda önce envanter çıkarılır, sonra öncelik sırasıyla ilerlenir.
Acil müdahale talebi
Formu doldurun; sitenizin adresini, kullandığınız altyapıyı (WordPress, Laravel, özel PHP, Magento vb.) ve barındırma türünü (paylaşımlı hosting, VPS, kendi sunucunuz) yazın. Talebiniz mesai dışında da ekibe iletilir. NDA gerekiyorsa ilk görüşmeden önce imzalıyoruz.
Talebiniz bize ulaştı.
24 saat içinde kapsam, takvim ve fiyat içeren yazılı teklifi e-posta adresinize gönderiyoruz.
Kaynaklar: PHP güvenlik duyurusu (21 Ekim 2026), Siber Güvenlik Başkanlığı açıklaması (21 Ekim 2026), Tenable, Wiz, InMotion Hosting ve Patchstack teknik notları. Bu sayfa 22 Ekim 2026 tarihinde güncellendi; yeni gelişmeler oldukça güncellenecektir.