Kısa cevap: Siber Güvenlik Başkanlığı 21 Ekim 2026’da PHP’deki iki kritik açık (PHP2Shell, CVE-2026-109618 ve CVE-2026-109619) için ulusal ölçekte tarama başlattığını ve kurumlara acil bildirim gönderdiğini duyurdu. Büyük şirketlerde risk genellikle ana sitede değil, unutulmuş kampanya sitelerinde, bayi portallarında, eski alt alan adlarında ve iç uygulamalarda saklıdır. 360 Soft olarak tüm PHP varlıklarınızın envanterini çıkarıyor, öncelik sırasıyla yamalıyor, iz ve sızma kontrolü yapıyor ve yönetime sunulabilecek bir kapanış raporu teslim ediyoruz.
Kurumsal PHP2Shell müdahale süreci
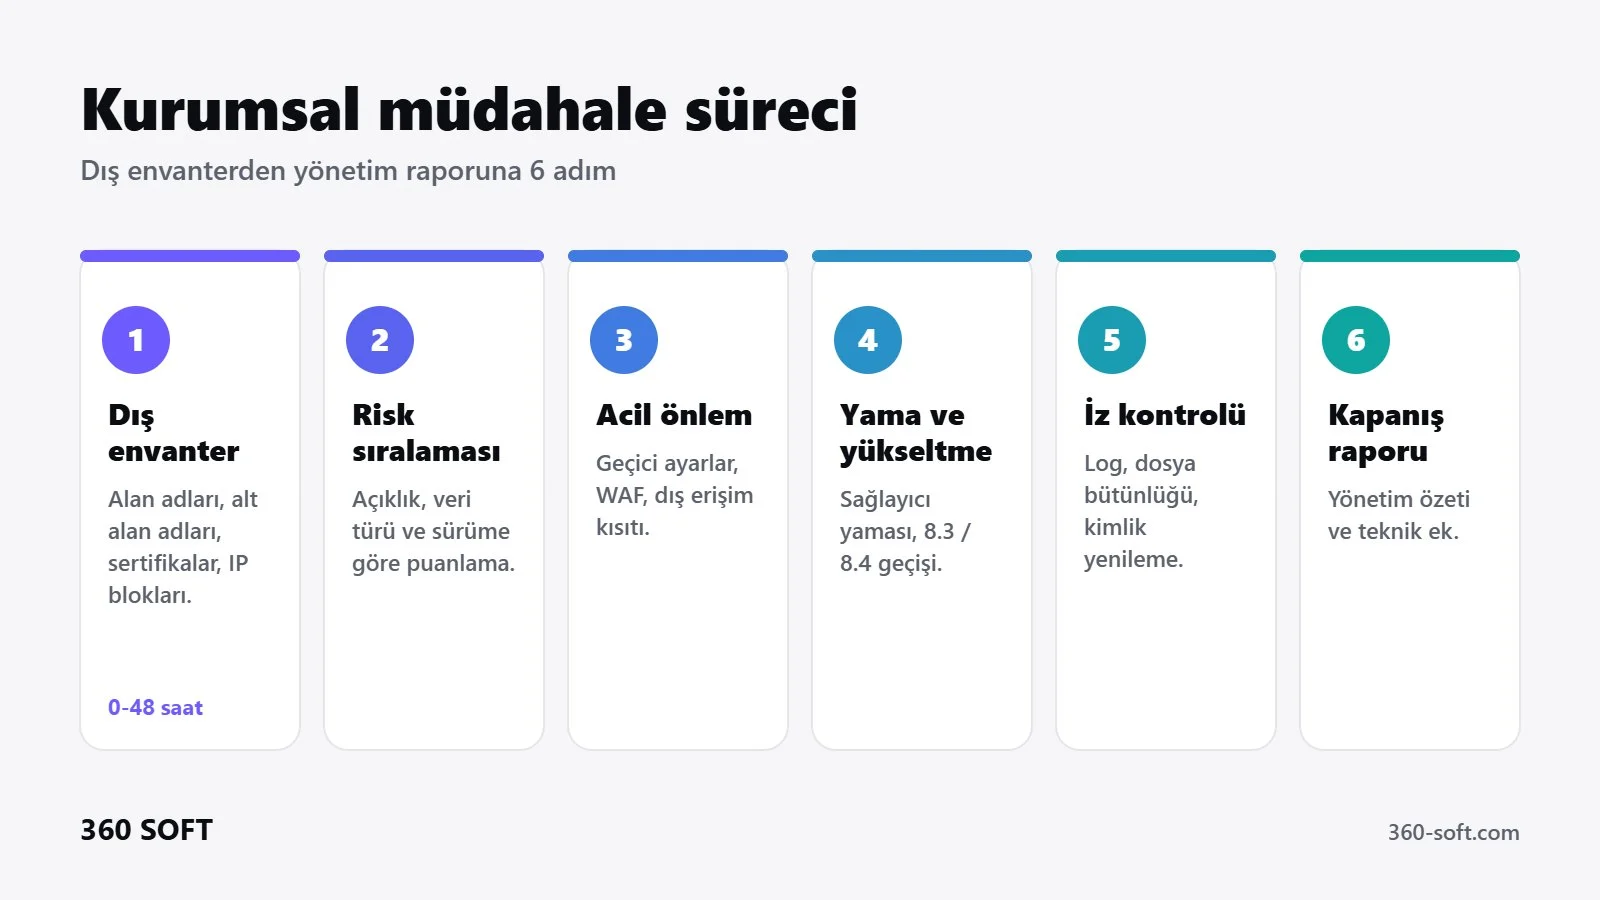
- Dış envanter (0-48 saat): Alan adları, alt alan adları, sertifika kayıtları ve IP blokları taranır. İnternete açık her PHP sisteminin sürümü ve sunucu imzası tespit edilir.
- Risk sıralaması: İnternete açıklık, işlenen veri (kişisel, finansal, sağlık), PHP sürümü ve yama durumuna göre her sistem puanlanır.
- Acil önlem: Yaması gecikecek sistemlerde session.upload_progress ayarı, bellek sınırı düzenlemesi, WAF kuralı ve dış erişim kısıtlaması uygulanır.
- Yama ve sürüm yükseltme: Sağlayıcı yaması doğrulanır, destek dışı sürümler (7.x, 8.0, 8.1) için 8.3 / 8.4 geçişi planlanır.
- İz ve sızma kontrolü: Sunucu logları, dosya bütünlüğü, beklenmeyen kullanıcılar ve zamanlanmış görevler incelenir; gerekirse kimlik bilgileri yenilenir.
- Kapanış raporu: Sistem bazlı durum, yapılan işlemler, kalan riskler ve takvim. Yönetim özeti ve teknik ek birlikte teslim edilir.
Sektörlere göre öne çıkan yükümlülükler
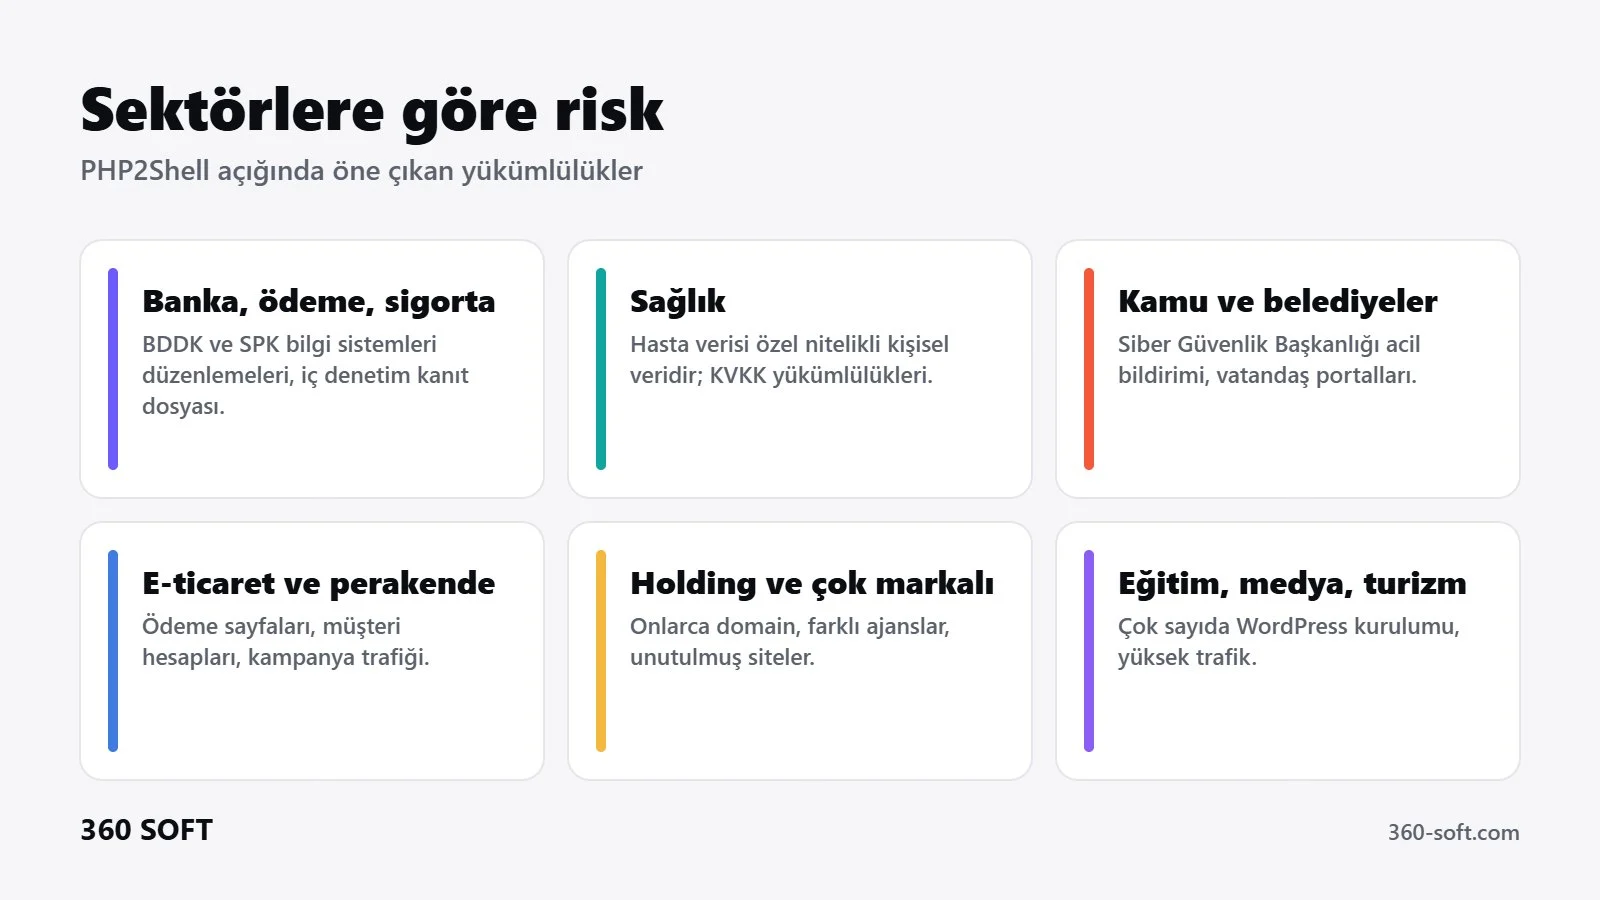
| Sektör | Neden kritik | Dikkat edilecek |
|---|---|---|
| Bankacılık, ödeme, sigorta | Müşteri ve işlem verisi, sürekli denetim | BDDK ve SPK bilgi sistemleri düzenlemeleri, iç denetim kanıt dosyası, sızma testi takibi |
| Sağlık | Hasta verisi özel nitelikli kişisel veridir | KVKK, erişim logları, randevu ve hasta portalları |
| Kamu ve belediyeler | Siber Güvenlik Başkanlığı’nın acil bildirimi doğrudan kapsar | Bilgi ve İletişim Güvenliği Rehberi, vatandaş portalları, e-hizmetler |
| E-ticaret ve perakende | Ödeme sayfaları, müşteri hesapları, kampanya trafiği | Ödeme güvenliği, kesintisiz yama, WAF ve CDN kuralları |
| Holding ve çok markalı yapılar | Çok sayıda domain, farklı ajanslar, eski siteler | Merkezi envanter, sorumluluk matrisi, tek rapor |
| Eğitim, medya, turizm | Yüksek trafik, çok sayıda WordPress kurulumu | Toplu sürüm yükseltme, eklenti temizliği |
KVKK kapsamında bir kişisel veri ihlali yaşanırsa veri sorumlusunun ihlali öğrendikten sonra 72 saat içinde Kişisel Verileri Koruma Kurulu’na bildirmesi beklenir. Açık bilinmesine rağmen yamanın gecikmesi, olası bir ihlalde ihmal değerlendirmesini ağırlaştırabilir. Hukuki değerlendirme için kendi hukuk biriminizle birlikte çalışıyoruz.
Teslim edilenler
- Tüm PHP varlıklarının envanter tablosu (domain, sunucu, sürüm, sorumlu, risk puanı)
- Uygulanan yama ve geçici önlemlerin kaydı
- İz ve sızma kontrol bulguları, yenilenen kimlik bilgileri listesi
- Destek dışı sürümler için sürüm yükseltme ya da platform değişikliği yol haritası
- Yönetim kuruluna tek sayfalık risk özeti
Tek site için hızlı çözüm arıyorsanız PHP güvenlik açığı giderme sayfasına, eski sistemler için PHP sürüm yükseltme ve PHP’den .NET‘e geçiş sayfalarına bakabilirsiniz. Yama sonrası bağımsız doğrulama için sızma testi ve kişisel veri süreçleri için KVKK uyum ve siber güvenlik paketi hizmetlerimiz de vardır.
Sık sorulan sorular
Onlarca domainimiz ve farklı ajansların kurduğu siteler var. Nereden başlıyorsunuz?
Önce dışarıdan görünen tüm varlıkları çıkarıyoruz: alan adları, alt alan adları, IP blokları ve sertifika kayıtları. Her sistemin PHP sürümünü, barındırma türünü ve sorumlusunu tek tabloda topluyoruz. Ardından risk puanına göre (internete açıklık, veri hassasiyeti, sürüm) öncelik sırası belirleniyor.
Sunucularımıza erişim vermek zorunda mıyız?
Dış envanter ve sürüm tespiti erişim olmadan yapılabilir. Yama, log incelemesi ve iz kontrolü için sınırlı ve süreli erişim gerekir. Erişimler NDA ve yetki matrisiyle verilir, iş bitince kapatılır ve raporlanır.
Denetçiye ve yönetim kuruluna sunulacak rapor veriyor musunuz?
Evet. Teknik ekip için sistem bazlı bulgu ve aksiyon listesi, yönetim için tek sayfalık risk özeti ve tamamlanma durumu hazırlıyoruz. Rapor KVKK, BDDK, SPK ya da iç denetim süreçlerinde kanıt dosyası olarak kullanılabilecek biçimdedir.
Saldırıya uğradıysak ne yapıyorsunuz?
Önce etkilenen sistemi izole ediyor, kanıtları koruyarak log ve dosya incelemesi yapıyoruz. Kimlik bilgileri, API anahtarları ve oturum anahtarları yenileniyor. Kişisel veri etkilendiyse KVKK kapsamındaki 72 saatlik bildirim süreci için hukuk biriminizle birlikte gereken teknik bilgileri hazırlıyoruz.
Mesai dışında da çalışıyor musunuz?
Evet. Kurumsal acil müdahale taleplerinde hafta sonu ve gece çalışma planlanır. Kesinti riskini azaltmak için yama ve yeniden başlatmaları düşük trafik saatlerinde yapıyoruz.
Kurumsal acil müdahale talebi
Formda şirket adınızı, yaklaşık domain ve sunucu sayınızı ve iletişim kuracağımız teknik sorumluyu yazın. Kurumsal talepler aynı gün içinde kıdemli ekip tarafından aranır. NDA ilk görüşmeden önce imzalanır.
Talebiniz bize ulaştı.
24 saat içinde kapsam, takvim ve fiyat içeren yazılı teklifi e-posta adresinize gönderiyoruz.
Kaynaklar: Siber Güvenlik Başkanlığı açıklaması (21 Ekim 2026), PHP güvenlik duyurusu, Tenable ve Wiz teknik notları. Güncelleme: 22 Ekim 2026.