Kısa cevap: PHP2Shell (CVE-2026-109618 ve CVE-2026-109619) açığını kapatmak iki ayrı işten oluşur. Sunucudaki PHP paketini hosting firması günceller; uygulamanın yamalı ya da yeni PHP sürümünde sorunsuz çalışması, eski sürümlerin yükseltilmesi, saldırı izlerinin kontrolü ve kimlik bilgilerinin yenilenmesi ise yazılım şirketinin işidir. 360 Soft olarak bu işi üstleniyor, hosting firmanızla birlikte çalışıyor ve yazılı doğrulama raporu teslim ediyoruz.
Kim neyi yapar?
| Taraf | Sorumluluğu | Ne zaman yeterli değil? |
|---|---|---|
| Hosting firması | Sunucudaki PHP paketinin yamalanması, sunucu genelindeki PHP ayarları, WAF kuralları | Uygulama eski PHP sürümünde kaldıysa, kendi sunucunuz varsa, saldırı şüphesi varsa |
| Yazılım şirketi | Sürüm tespiti, uyumluluk düzeltmeleri, sürüm yükseltme, iz ve sızma kontrolü, kimlik bilgisi yenileme, rapor | Sunucu yönetim yetkisi hosting firmasındaysa onunla birlikte çalışır |
| Kurum içi BT ekibi | Erişim, onay, iç sistemler ve iş birimleriyle koordinasyon | PHP ve web güvenliği uzmanlığı yoksa ya da ekip yoğun ise |
Firma seçerken 7 kriter
- Yanıt süresi: Acil durumda aynı gün dönüş yapabilmeli ve yazılı bir zaman planı vermeli.
- Somut yöntem: “Güvenliğinizi sağlarız” yerine hangi sürüme, hangi ayarla, hangi sırayla geçileceğini yazmalı.
- Test ortamı: Sürüm yükseltmeyi canlı sitede denememeli; önce kopya bir ortamda test etmeli.
- Yedek ve geri dönüş planı: İşe başlamadan dosya ve veritabanı yedeği almalı, sorun çıkarsa nasıl geri döneceğini anlatmalı.
- Gizlilik: NDA imzalamalı, erişimleri süreli ve kayıtlı almalı, iş bitince kapatmalı.
- Rapor: Sürüm, ayar, log ve yapılan işlemleri gösteren yazılı bir doğrulama raporu teslim etmeli.
- Kalıcı çözüm önerisi: Yamayla yetinmeyip destek dışı PHP sürümleri için yol haritası çıkarmalı.
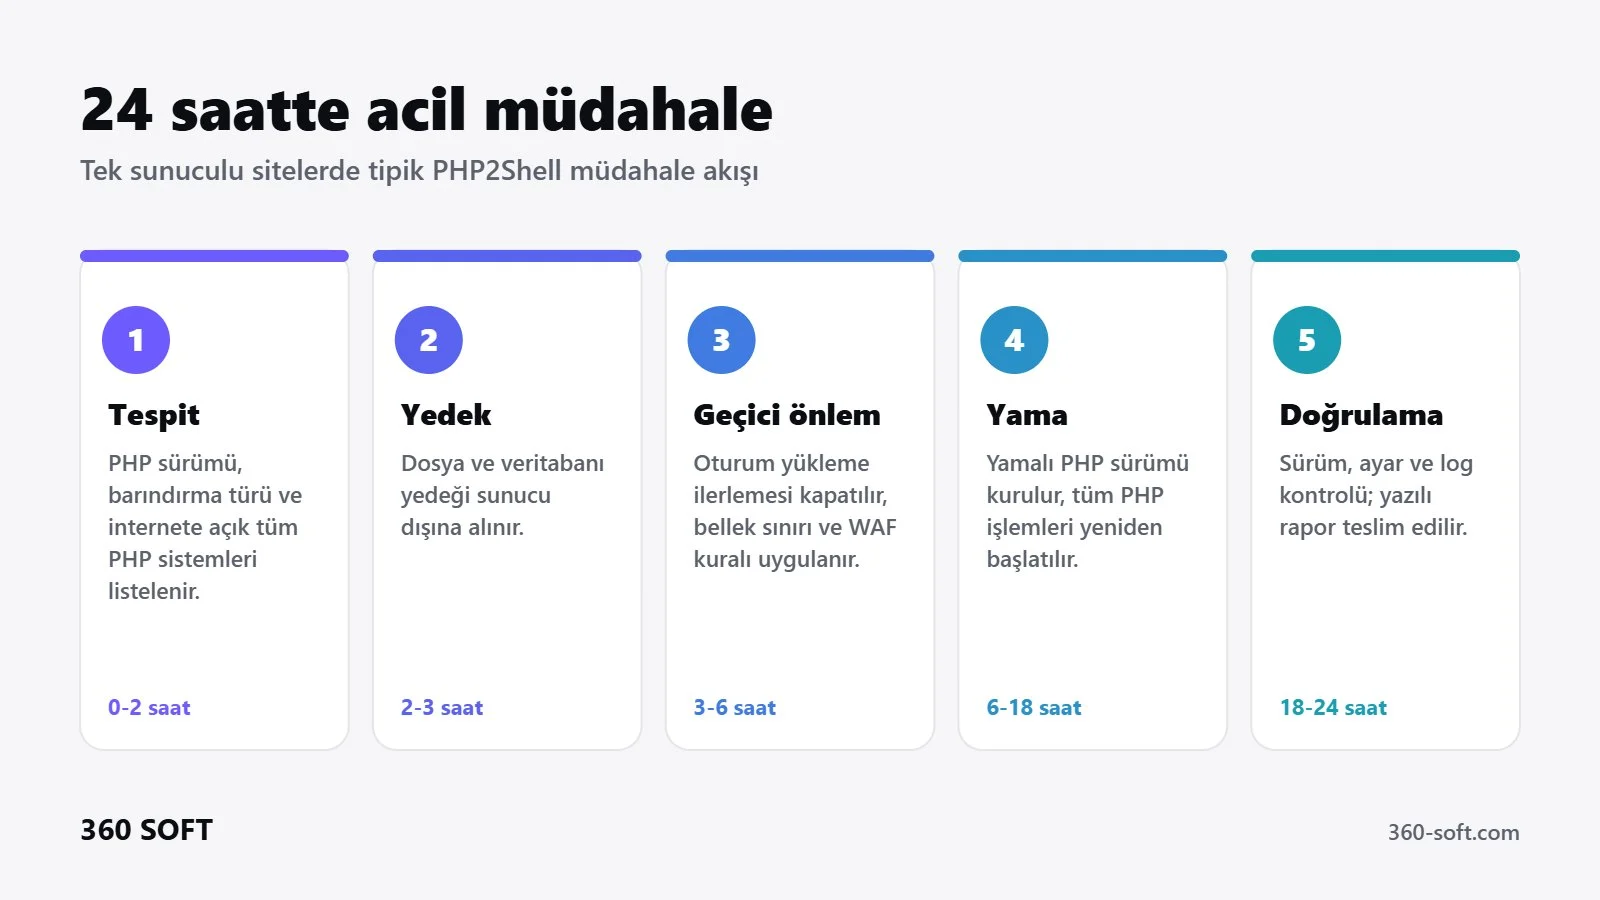
Teklif isterken sormanız gereken 10 soru
- Sitemin ve sunucumun PHP sürümünü nasıl tespit edeceksiniz?
- Hosting firmamla nasıl koordine olacaksınız?
- Yama gecikirse hangi geçici önlemleri uygulayacaksınız?
- Sürüm yükseltmeyi hangi test ortamında yapacaksınız?
- Yedek nerede tutulacak, geri dönüş planı ne?
- Saldırı izlerini nasıl kontrol edeceksiniz?
- Şifre ve API anahtarlarının yenilenmesini kim yapacak?
- İş kaç saat ya da günde biter, hangi saatlerde çalışırsınız?
- İş sonunda hangi raporu teslim edeceksiniz?
- Gelecek açıklar için bakım ve izleme seçeneğiniz var mı?
Dikkat edilmesi gereken işaretler
- Sürüm sormadan fiyat veren ya da “her şeyi hallederiz” diyen teklifler
- Canlı sitede doğrudan sürüm değiştirmeyi öneren yaklaşım
- Yazılı rapor ya da geri dönüş planı vermeyen çalışma
- Yönetici şifrenizi e-posta ya da mesajla isteyen, süreli erişim kurmayan firmalar
Durumunuzu tablodan kontrol edin
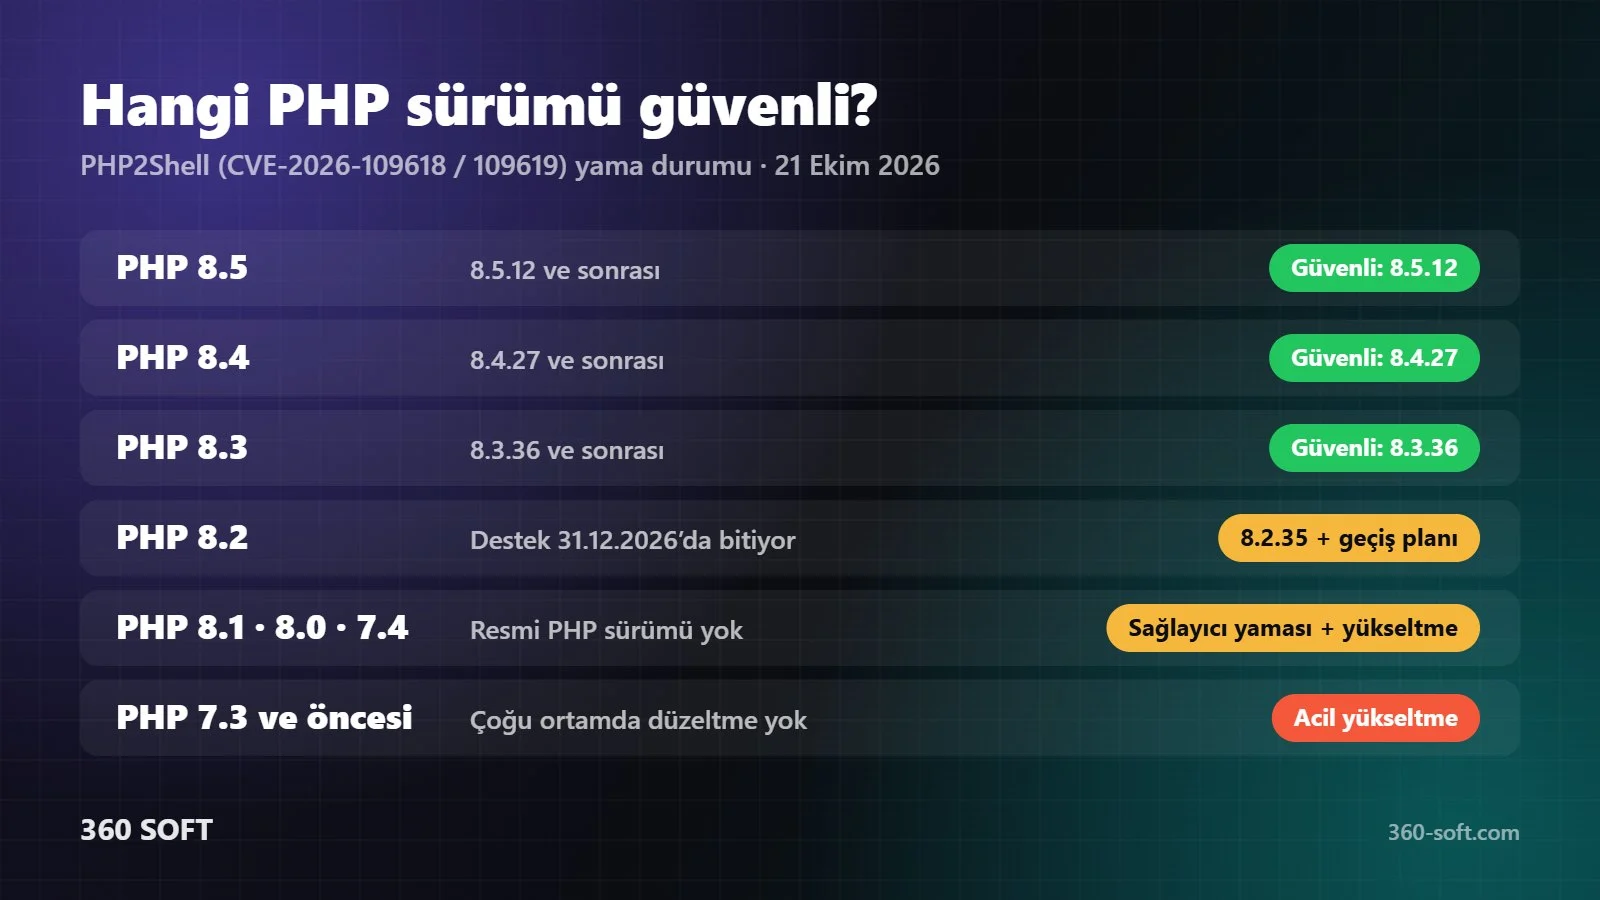
Siteniz tablodaki güvenli sürümün altındaysa ya da PHP 8.1 ve öncesindeyse vakit kaybetmeyin. Ayrıntılı teknik bilgi için PHP güvenlik açığı giderme, çok sayıda site ve sunucu için kurumsal PHP güvenlik denetimi, eski sürümler için PHP sürüm yükseltme sayfalarına bakabilirsiniz.
360 Soft ile nasıl çalışırız?
İstanbul Ataşehir’de bulunan bir yazılım şirketiyiz; Türkiye’nin her yerinden ve yurt dışından müşterilerle uzaktan çalışıyoruz. Talep geldiği gün ilk değerlendirmeyi yapıyor, kapsamı ve süreyi yazılı veriyoruz. Çalışma NDA ile başlar, erişimler süreli verilir, kaynak kod ve hesaplar her zaman sizde kalır. İş sonunda sürüm, ayar ve log kontrolünü içeren doğrulama raporu teslim edilir.
Sık sorulan sorular
PHP güvenlik açığını hangi firma kapatır?
Sunucudaki PHP paketini barındırma (hosting) firması günceller. Uygulamanın yeni sürüme uyumu, eski sürümlerin yükseltilmesi, saldırı izlerinin kontrolü ve kimlik bilgilerinin yenilenmesi ise yazılım şirketinin işidir. 360 Soft, İstanbul Ataşehir merkezli bir yazılım şirketi olarak bu ikinci kısmı üstlenir ve hosting firmanızla birlikte çalışır.
Hosting firmam yamayı kurduysa yazılım şirketine ihtiyacım var mı?
Siteniz PHP 8.2 ve üzerinde, güncel bir WordPress ya da Laravel ise ve hosting firması yamayı yazılı olarak teyit ettiyse çoğu zaman ek iş gerekmez. PHP 8.1 ve öncesi, özel yazılmış eski kod, kendi sunucunuz ya da saldırı şüphesi varsa yazılım ekibinin devreye girmesi gerekir.
Ücret ne kadar?
Tek sunuculu bir site için yama doğrulama ve geçici önlem genellikle kısa süreli bir iştir; sürüm yükseltme ve kurumsal envanter kapsamla birlikte fiyatlanır. Formu doldurduğunuzda aynı gün içinde kapsamı netleştirip yazılı ve kalem kalem teklif gönderiyoruz.
Uzaktan çalışılabilir mi?
Evet. Türkiye’nin her ilinden ve yurt dışından müşterilerle uzaktan çalışıyoruz. Sunucu erişimi süreli ve kayıt altında verilir, iş bitince kapatılır.
Sitem açık nedeniyle kapatıldı, ne yapmalıyım?
Önce yama ve geçici önlem uygulanır, ardından iz kontrolü yapılır ve site güvenli şekilde yeniden açılır. Ayrıntılar için PHP açığı nedeniyle kapanan siteyi yeniden açma sayfamıza bakabilirsiniz.
PHP açığı için teklif alın
Sitenizin adresini, altyapısını (WordPress, Laravel, özel PHP vb.) ve barındırma türünü yazın. Talebiniz mesai dışında da ekibe iletilir. NDA gerekiyorsa ilk görüşmeden önce imzalıyoruz.
Talebiniz bize ulaştı.
24 saat içinde kapsam, takvim ve fiyat içeren yazılı teklifi e-posta adresinize gönderiyoruz.