Kısa cevap: PHP2Shell (CVE-2026-109618 ve CVE-2026-109619) Laravel, CodeIgniter, Symfony, Yii, Magento ve framework’süz yazılmış özel PHP uygulamalarının hepsini etkiler, çünkü açık uygulamanın değil PHP yorumlayıcısının içindedir. Araştırmacılar Magento dahil yaygın platformlarda girişsiz uzaktan kod çalıştırmayı gösterdi. 360 Soft olarak sunucu, Docker imajı ya da bulut ortamınızda PHP sürümünü tespit ediyor, yamayı uyguluyor ya da doğruluyor, eski framework ve PHP sürümlerini test ortamında yükseltiyor ve iz kontrolü yapıyoruz.
Ortama göre yapılması gerekenler
| Ortam | Yapılacak |
|---|---|
| Paylaşımlı hosting / cPanel | Hosting firmasından yamalı paket ve PHP işlemlerinin yeniden başlatıldığına dair yazılı teyit; gerekiyorsa PHP 8.3 / 8.4 seçimi |
| VPS / VDS / kendi sunucunuz | Dağıtımın yamalı PHP paketini kurma, PHP-FPM ya da web sunucusunu yeniden başlatma, geçici önlemler (php.ini, FPM havuzu) |
| Docker / Kubernetes | Taban imajı yamalı PHP sürümüne güncelleme, imajları yeniden derleme, tüm podları yenileme, eski etiketleri temizleme |
| Bulut platformları | Yönetilen PHP çalışma ortamının yama durumunu kontrol, uygulama sunucularını yeniden dağıtma |
Yükseltme ve destek takvimi
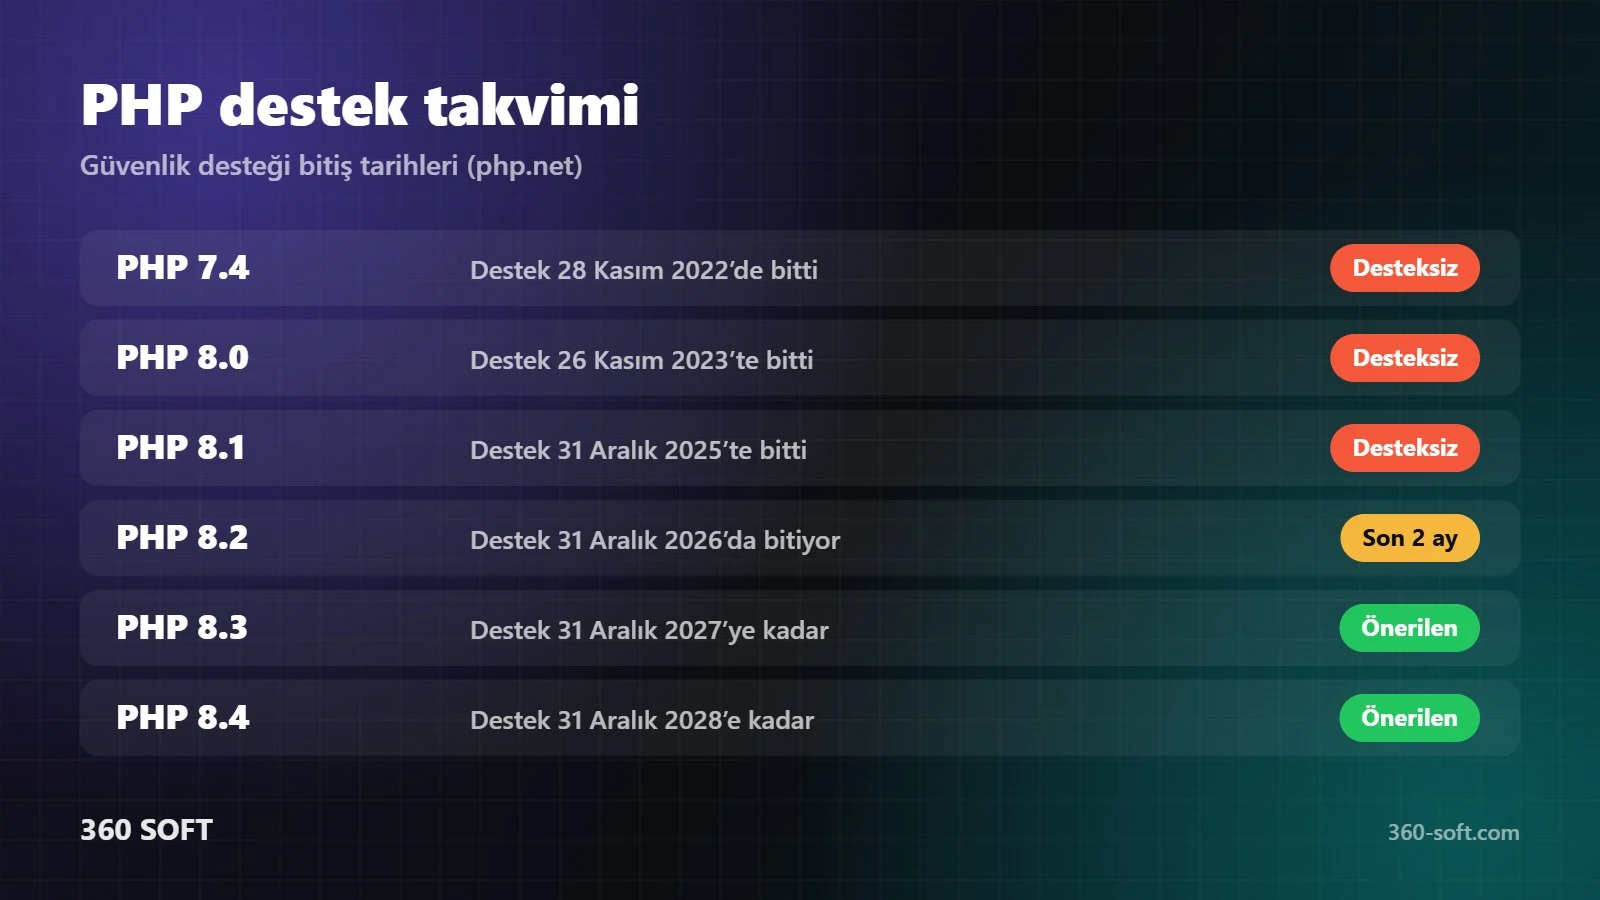
PHP 8.1 ve öncesi aktif destek dışında. PHP2Shell için resmi düzeltme bu sürümlere yayımlanmadı; koruma sağlayıcının yamasına bağlı. Bu yüzden Laravel 5.x-9.x ve CodeIgniter 3 gibi eski yapılarda yama sonrası ilk iş, desteklenen sürüme geçiş planıdır.
Yükseltme süreci
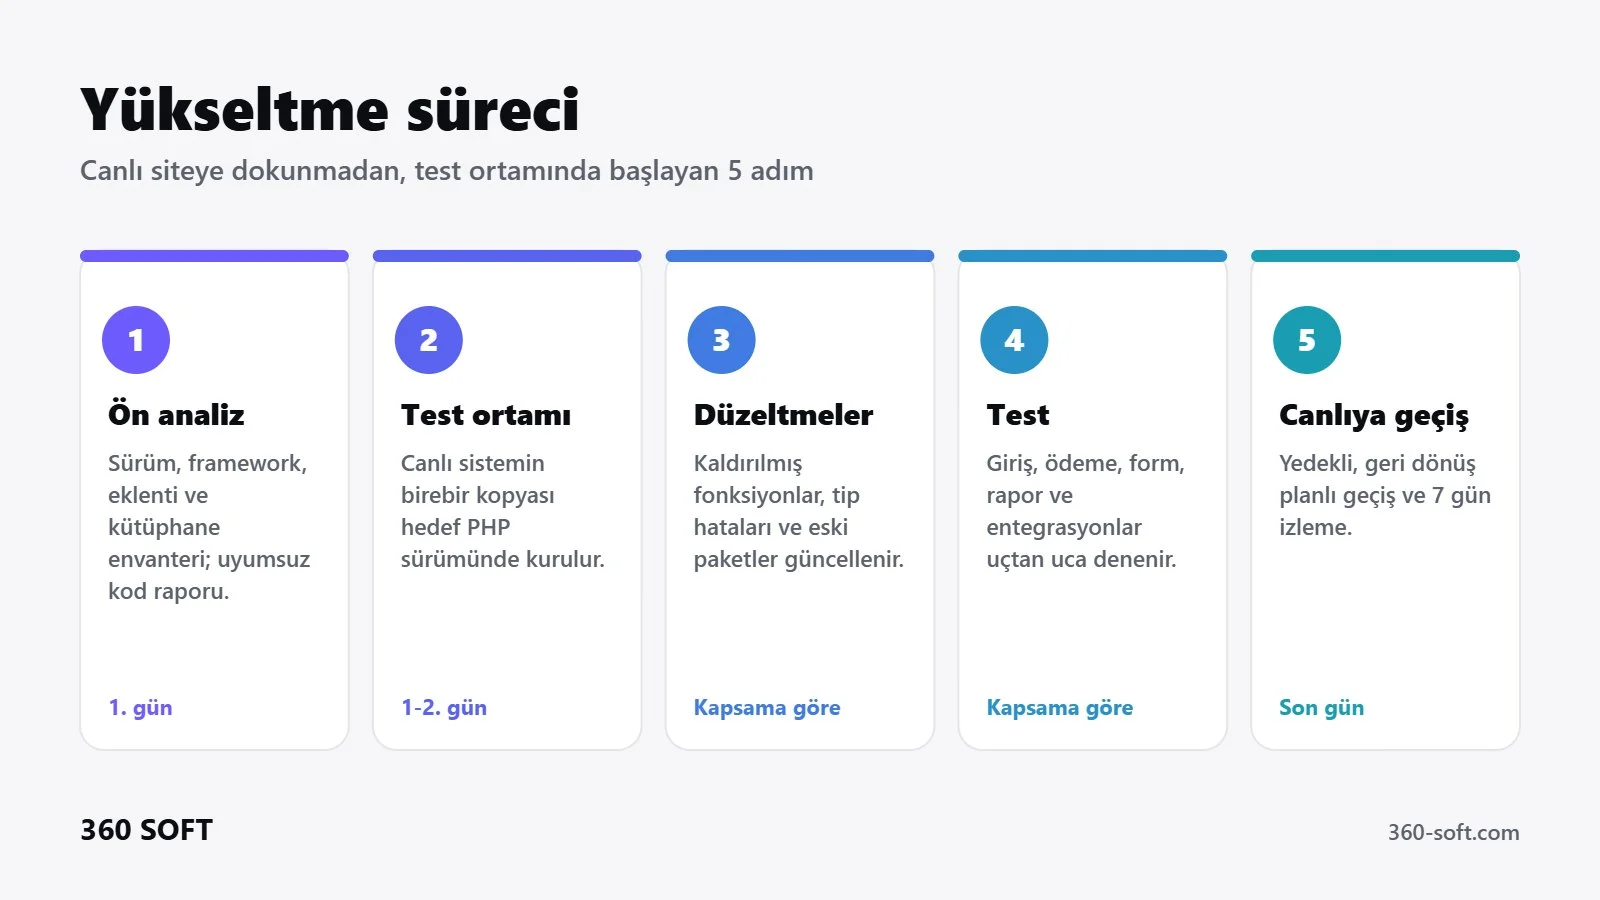
- Bağımlılık analizi: composer.json, paketler, PHP eklentileri ve özel kod incelenir; Rector ve PHPCompatibility ile uyumsuz satırlar raporlanır.
- Test: Var olan testler çalıştırılır; test yoksa kritik akışlar için temel testler yazılır.
- Kademeli yükseltme: Framework sürümleri tek seferde değil, adım adım yükseltilir.
- Dağıtım: Geri dönüş planıyla, düşük trafik saatinde canlıya alınır ve izlenir.
Kod çok eskiyse PHP’den .NET‘e geçiş ya da güncel Laravel ile yeniden geliştirme seçeneklerini de karşılaştırıyoruz. Genel bilgi için PHP güvenlik açığı giderme, kurumsal yapılar için kurumsal PHP güvenlik denetimi sayfalarına bakabilirsiniz.
Sık sorulan sorular
Laravel ya da Symfony kullanıyorum, framework bu açığı kapatır mı?
Hayır. Açık PHP yorumlayıcısının istek işleme ve bellek yönetimi kısmında; framework kodu çalışmadan önce tetiklenebiliyor. Kalıcı çözüm, sunucudaki PHP paketinin yamalanması ya da desteklenen yamalı bir sürüme geçilmesidir.
Docker kullanıyoruz, ne yapmalıyız?
Taban imajınızı yamalı PHP sürümüne (8.2.35, 8.3.36, 8.4.27, 8.5.12 veya sağlayıcınızın yamalı paketi) güncelleyin, imajları yeniden derleyin ve tüm konteynerleri yeniden başlatın. Eski etiketle çalışan konteyner kalmadığını kontrol edin.
PHP-FPM ya da mod_php fark eder mi?
PHP açıklamasına göre PHP-FPM, mod_php, php-cgi, FrankenPHP ve LiteSpeed dahil tüm web sunumları risk altında; mod_php en yüksek risk olarak değerlendiriliyor. Geçici önlemler php.ini ya da FPM havuzunda uygulanmalı,.user.ini ve ini_set yeterli değildir.
Eski Laravel 5.x / 6.x projemiz var. Ne yapılmalı?
Bu sürümler güncel PHP’de doğrudan çalışmaz. Kısa vadede sağlayıcı yaması ve geçici önlemlerle koruma, orta vadede Laravel ve PHP sürümünün adım adım yükseltilmesi gerekir. Kod çok eskiyse yeniden yazım maliyetini de ön analizde karşılaştırıyoruz.
Teknik görüşme talebi
Uygulamanızın framework ve sürümünü, PHP sürümünü ve çalıştığı ortamı (cPanel, VPS, Docker, bulut) yazın. Talebiniz mesai dışında da ekibe iletilir. NDA gerekiyorsa ilk görüşmeden önce imzalıyoruz.
Talebiniz bize ulaştı.
24 saat içinde kapsam, takvim ve fiyat içeren yazılı teklifi e-posta adresinize gönderiyoruz.