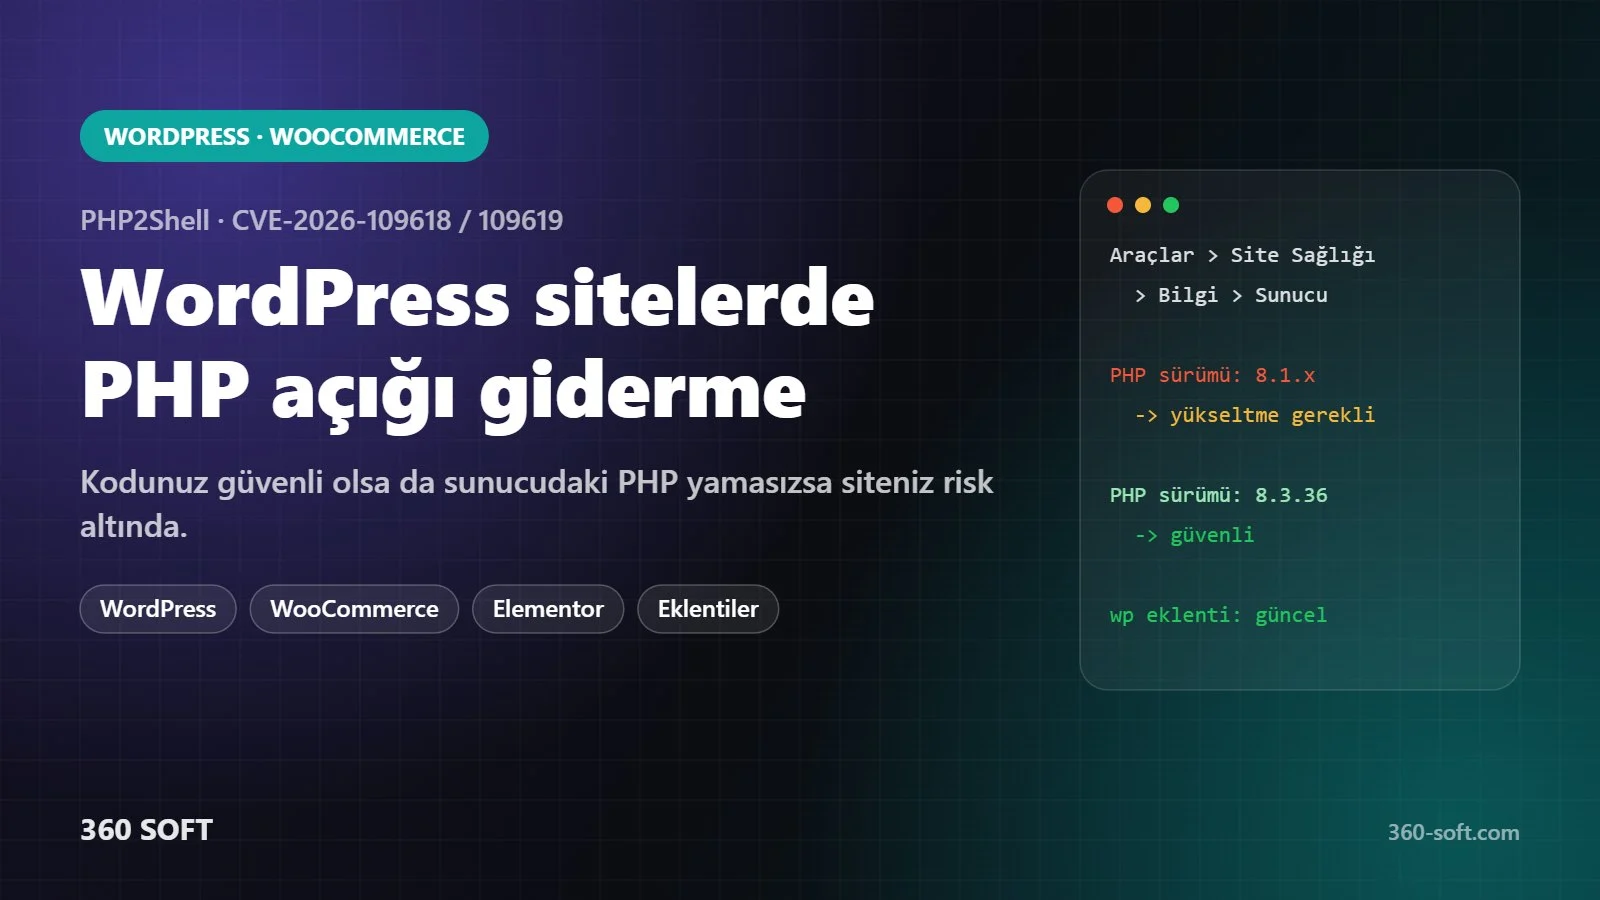
Kısa cevap: PHP2Shell (CVE-2026-109618 ve CVE-2026-109619) WordPress’in değil, WordPress’in üzerinde çalıştığı PHP’nin açığıdır. Güvenlik araştırmacıları güncel WordPress kurulumlarında giriş yapmadan uzaktan kod çalıştırmayı gösterdi. Yani WordPress, tema ve eklentileriniz güncel olsa da sunucudaki PHP yamalı değilse siteniz risk altındadır. 360 Soft olarak WordPress ve WooCommerce sitelerinizde PHP sürümünü tespit ediyor, hosting firmanızla yamayı doğruluyor, gerekiyorsa PHP 8.3 / 8.4’e test ortamında yükseltiyor ve iz kontrolü yapıyoruz.
5 dakikada kendi kontrolünüz
- WordPress paneline girin, Araçlar > Site Sağlığı > Bilgi sekmesini açın.
- Sunucu bölümündeki PHP sürümünü not edin.
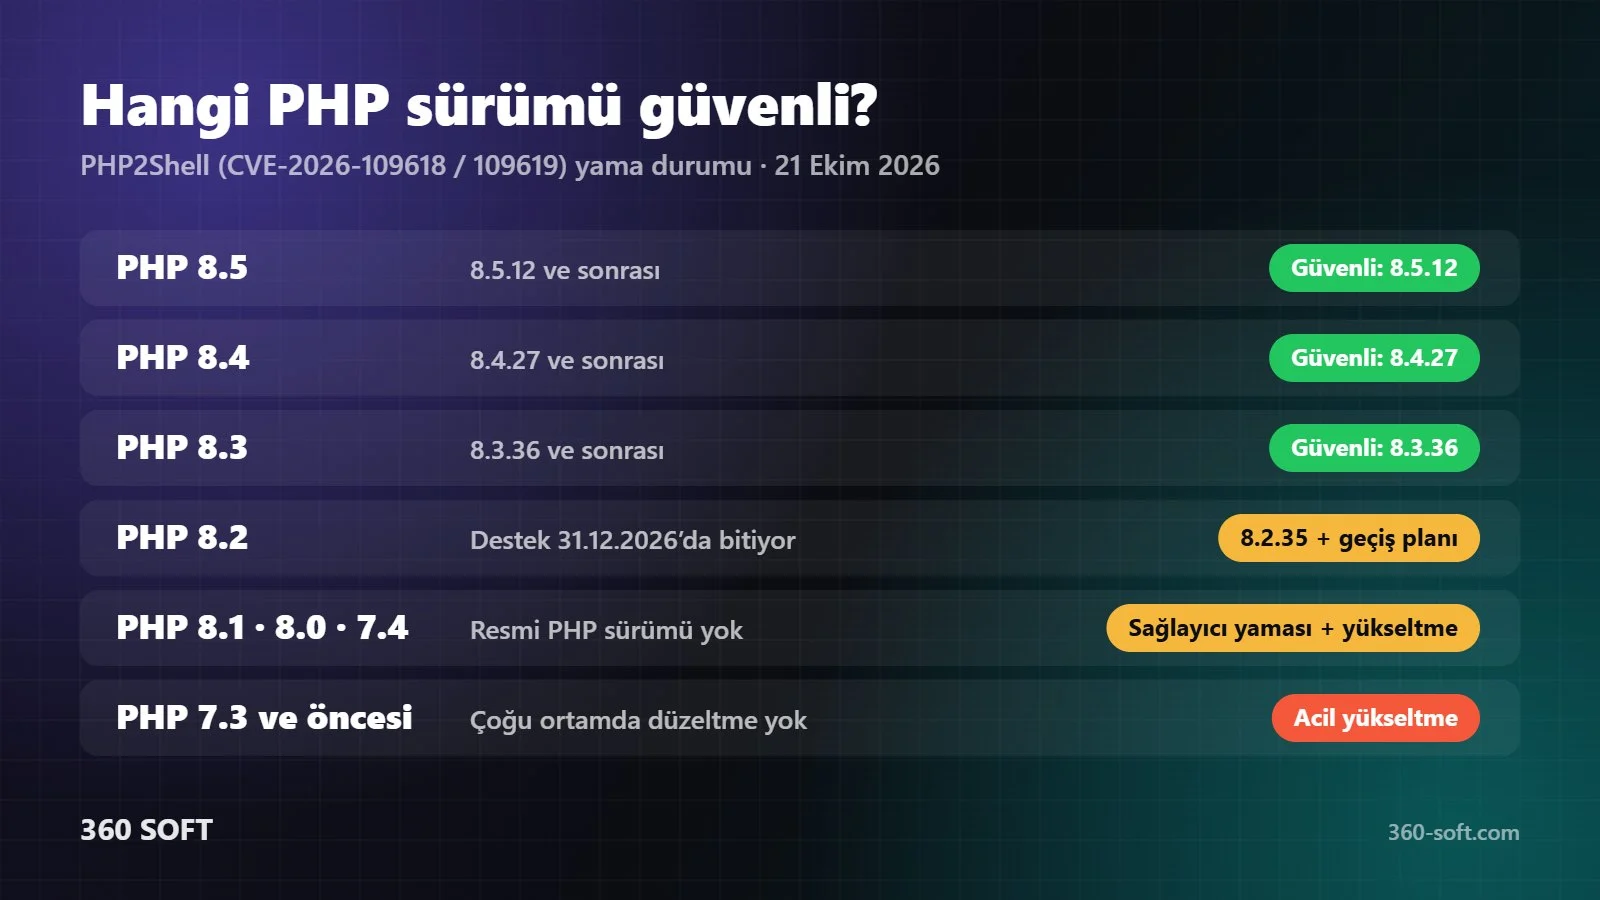
- Sürümünüzü aşağıdaki tabloyla karşılaştırın.
- Sürüm güvenli görünse de hosting firmanıza “PHP2Shell yaması sunucuya kuruldu mu, PHP işlemleri yeniden başlatıldı mı?” diye yazılı olarak sorun.
- Sürümünüz 8.1 ya da daha eskiyse yükseltme planı yapın.
WordPress sitelerde sık gördüğümüz riskler
- Eski PHP’de kalmış siteler: Bakımı bırakılmış bir eklenti yüzünden PHP 7.4 ya da 8.0’da tutulan siteler.
- Unutulmuş kurulumlar: Eski kampanya siteleri, test ve demo kurulumları, alt alan adlarındaki ikinci WordPress’ler.
- Paylaşımlı hesaplar: Aynı hosting hesabındaki tek bir yamasız site, hesaptaki diğer siteleri de etkileyebilir.
- Yönetici hesapları: Saldırı şüphesinde ilk bakılması gereken yer yeni eklenmiş yönetici kullanıcılardır.
Ne yapıyoruz?
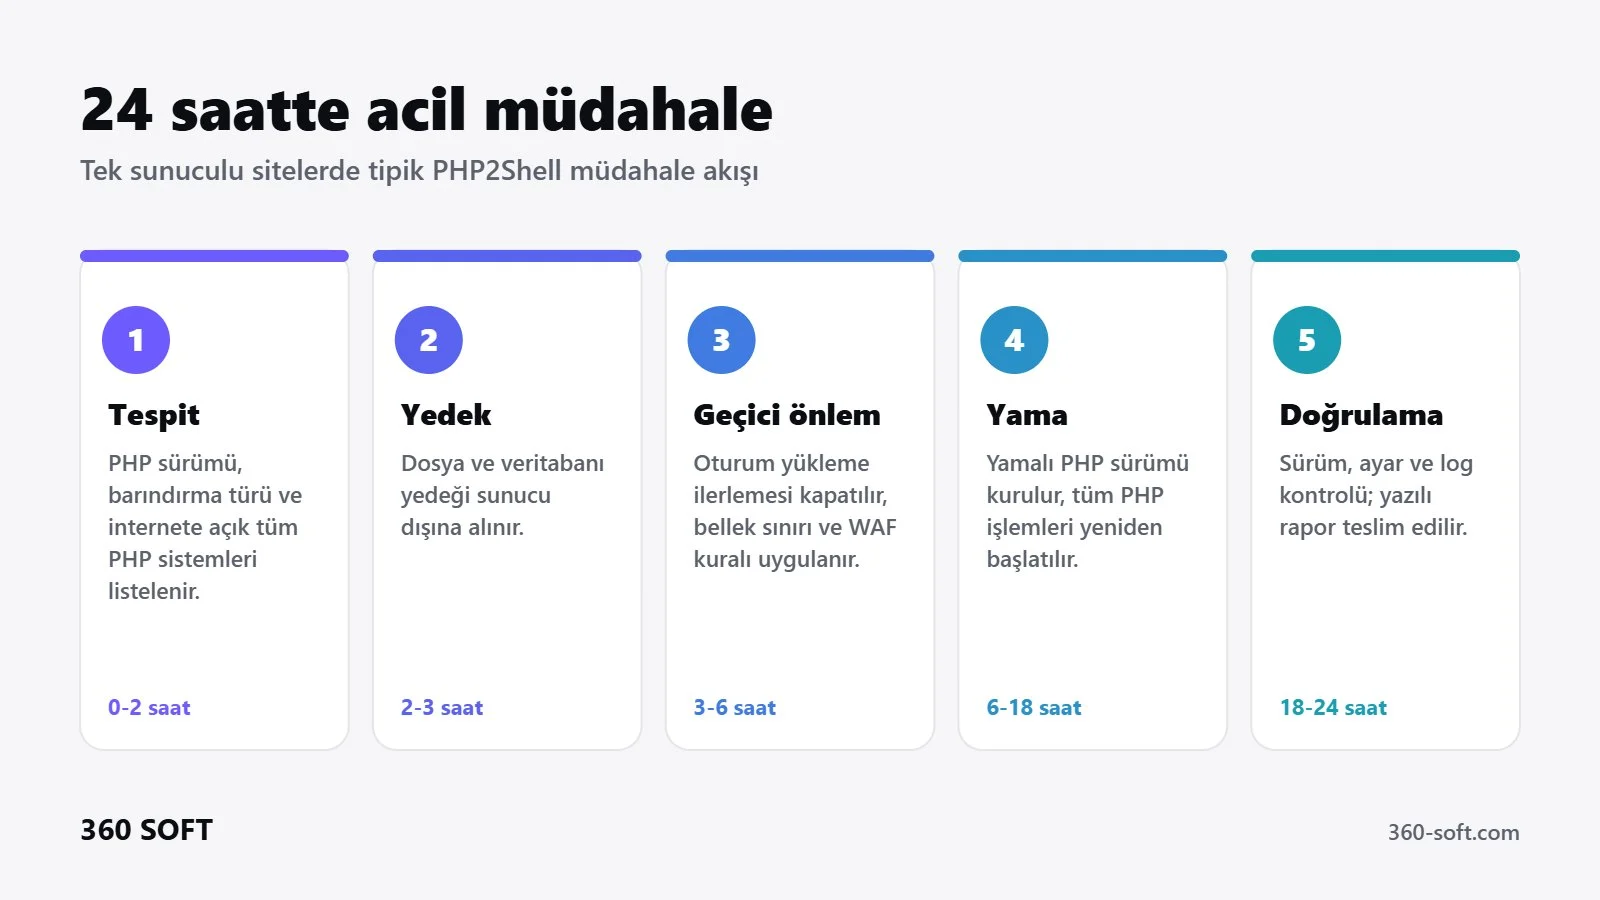
- Sitenizin ve hosting hesabınızdaki tüm WordPress kurulumlarının PHP sürümünü çıkarıyoruz.
- Hosting firmanızla yamayı ve sunucu ayarlarını yazılı olarak doğruluyoruz.
- Gerekiyorsa siteyi kopya ortamda PHP 8.3 / 8.4’e taşıyor, tema ve eklenti uyumunu düzeltiyoruz.
- Dosya bütünlüğü, kullanıcılar, zamanlanmış görevler ve loglar üzerinden iz kontrolü yapıyoruz.
- WooCommerce siparişleri, formlar ve ödeme akışını test ediyor, yazılı rapor teslim ediyoruz.
Daha geniş bilgi için PHP güvenlik açığı giderme, siteniz kapatıldıysa kapanan siteyi yeniden açma, eski sürümler için PHP sürüm yükseltme ve sürekli koruma için web sitesi bakım ve güvenlik sayfalarımıza bakabilirsiniz.
Sık sorulan sorular
WordPress güncel, eklentiler güncel. Yine de risk var mı?
Evet. PHP2Shell açığı WordPress’te değil, sitenin çalıştığı PHP yorumlayıcısında. Araştırmacılar güncel WordPress kurulumlarında girişsiz uzaktan kod çalıştırmayı gösterdi. Sunucudaki PHP yamalı değilse WordPress’in güncel olması korumaz.
PHP sürümümü nereden görürüm?
WordPress panelinde Araçlar > Site Sağlığı > Bilgi > Sunucu bölümünde PHP sürümü yazar. CloudLinux kullanan hostinglerde yama sürüm numarasını değiştirmeden gelebilir; emin olmak için hosting firmanızdan yazılı teyit isteyin.
Bir eklenti ya da güvenlik eklentisi bu açığı kapatır mı?
Hayır. Wordfence, Sucuri gibi eklentiler PHP çalıştıktan sonra devreye girer; bu açık ise daha önce, PHP’nin istek işleme aşamasında tetiklenir. Kalıcı çözüm sunucudaki PHP yamasıdır. Sunucu tarafı WAF kuralları geçici koruma sağlar.
PHP’yi 8.3 ya da 8.4’e yükseltince site bozulur mu?
Eski temalar ve bakımı bırakılmış eklentiler yeni PHP sürümlerinde hata verebilir. Yükseltmeyi önce sitenizin kopyasında yapıyor, sorunlu eklentileri güncelliyor ya da alternatifleriyle değiştiriyor, sonra canlıya alıyoruz.
WooCommerce mağazam var, siparişler etkilenir mi?
Doğru planlanırsa hayır. Yama ve yükseltmeyi düşük trafik saatinde yapıyor, ödeme ve sipariş akışını işlemin ardından test ediyoruz.
WordPress PHP açığı kontrolü talebi
Sitenizin adresini, hosting firmanızı ve Site Sağlığı ekranında gördüğünüz PHP sürümünü yazın. Talebiniz mesai dışında da ekibe iletilir. NDA gerekiyorsa ilk görüşmeden önce imzalıyoruz.
Talebiniz bize ulaştı.
24 saat içinde kapsam, takvim ve fiyat içeren yazılı teklifi e-posta adresinize gönderiyoruz.