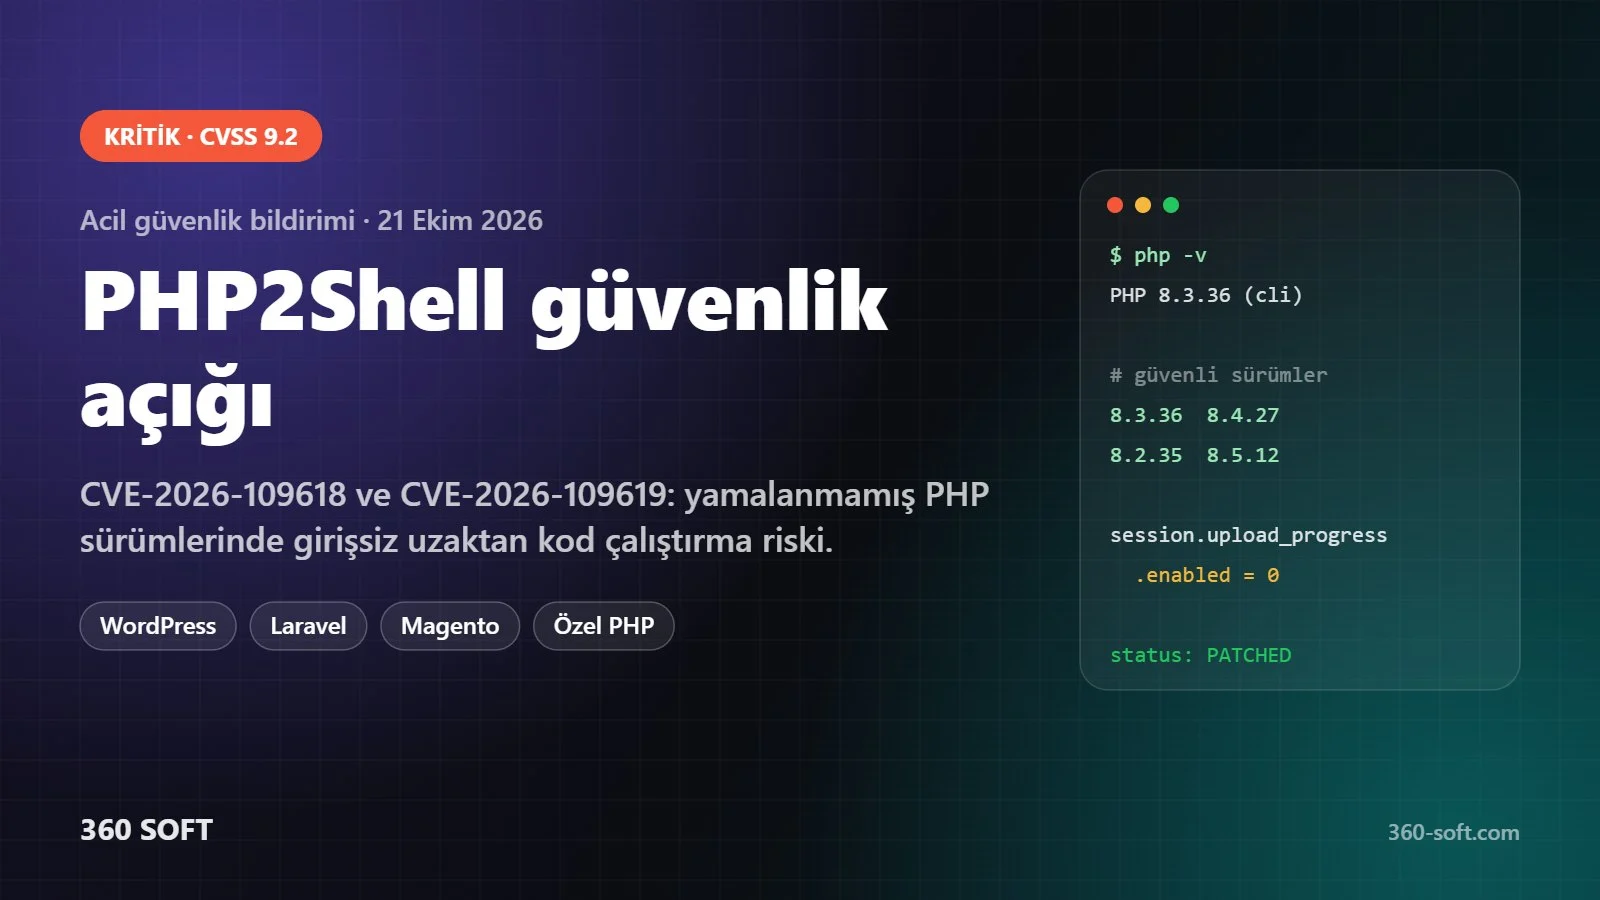
21 Ekim 2026’da PHP’de iki kritik güvenlik açığı (CVE-2026-109618 ve CVE-2026-109619) için acil yama yayımlandı ve araştırmacıların “PHP2Shell” adını verdiği bu açıklar kısa sürede gündemin ilk sırasına oturdu. Türkiye’de Siber Güvenlik Başkanlığı aynı gün ulusal ölçekte tarama başlattığını duyurdu; dünyada ve Türkiye’de çok sayıda site yamalanana kadar geçici olarak erişime kapatıldı. Bu yazıda olayın özetini, şirketlerin neden etkilendiğini ve ilk 48 saatte ne yapılması gerektiğini sade bir dille anlatıyoruz.
PHP2Shell nedir?
PHP, web sitelerinin büyük kısmında kullanılan sunucu tarafı programlama dilidir; WordPress, Laravel, Magento ve Drupal gibi platformlar PHP üzerinde çalışır. PHP2Shell, PHP yorumlayıcısının bellek yönetimi ve istek işleme kısmındaki iki hatanın ortak adıdır. PHP güvenlik ekibi iki açığa da CVSS v4.0 ölçeğinde 9.2 puan verdi. Yamalanmamış bir sunucuda saldırganın giriş yapmadan kod çalıştırabilmesine yol açabildikleri için kritik kabul ediliyorlar.
Neden bu kadar çok site etkilendi?
Açık uygulamanın değil PHP’nin kendisinde olduğu için sitenin kodunun güvenli olması tek başına koruma sağlamıyor. Araştırmacılara göre etkilenen kod yolu PHP 5.4’ten beri bulunuyor; yani son on yılda kullanılan neredeyse her sürüm risk altında. Güncel WordPress, Drupal, Joomla ve Magento kurulumlarında girişsiz uzaktan kod çalıştırma gösterildi, bazı güvenlik firmaları da ilk istismar denemelerini gördüklerini bildirdi. Kurumlar ve barındırma firmaları bu yüzden yama uygulanana kadar riskli siteleri kapatmayı seçti.
Zaman çizelgesi
- 20 Ekim 2026: CVE kodları kamuya sızdı, PHP projesi ertesi gün için acil sürüm duyurdu.
- 21 Ekim 2026, 17:00 (TSİ): PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 yayımlandı.
- 21 Ekim 2026 akşamı: Siber Güvenlik Başkanlığı ulusal tarama ve acil bildirim açıkladı.
- 21-22 Ekim 2026: Barındırma firmaları yamaları uygulamaya başladı; CloudLinux gibi sağlayıcılar bazı paketlerde yamayı sürüm numarasını değiştirmeden verdi.
Şirketler için ilk 48 saat
- Envanter: Şirkete ait tüm alan adlarını, alt alan adlarını ve PHP kullanan sistemleri listeleyin. Kampanya siteleri ve eski kurulumlar çoğu zaman unutulur.
- Sürüm ve yama teyidi: Her sistemin PHP sürümünü öğrenin, hosting firmasından yamanın kurulduğunu ve PHP işlemlerinin yeniden başlatıldığını yazılı olarak isteyin.
- Geçici önlem: Yaması gecikecek sistemlerde session.upload_progress ayarını kapatın, WAF kurallarını güncelleyin, yönetim panellerini IP ile kısıtlayın.
- İz kontrolü: Son günlerde değişen dosyalara, yeni yönetici hesaplarına ve sunucu loglarındaki olağan dışı isteklere bakın.
- Kalıcı plan: PHP 8.1 ve öncesinde kalan sistemler için 8.3 / 8.4 geçiş takvimi çıkarın.
Hangi sürümlerin güvenli olduğunu ve teknik adımları PHP güvenlik açığı giderme sayfamızda tablo halinde topladık. WordPress kullanıyorsanız WordPress için PHP açığı kontrolü, siteniz kapatıldıysa kapanan siteyi güvenle yeniden açma, bu işi kime yaptıracağınızı düşünüyorsanız PHP güvenlik açığını hangi firma kapatır rehberimize göz atabilirsiniz.
360 Soft olarak ne yapıyoruz?
İstanbul’daki ekibimizle şirketlerin PHP sistemlerinde sürüm tespiti, yama doğrulama, geçici önlem, iz kontrolü ve sürüm yükseltme işlerini aynı gün başlatıyoruz. Çok sayıda site ve sunucusu olan kurumlar için kurumsal PHP güvenlik denetimi ile tüm varlıkların envanterini çıkarıp yönetime sunulacak bir rapor hazırlıyoruz. Bize teklif formundan ya da WhatsApp hattımızdan (0850 335 10 87) ulaşabilirsiniz.
Kaynaklar: PHP güvenlik duyurusu (21 Ekim 2026), Siber Güvenlik Başkanlığı açıklaması, Tenable ve Wiz teknik notları, TRT Haber ve Diken haberleri.