App-Wartungs-Outsourcing bedeutet, dass ein externes Team Ihre iOS- und Android-Apps kontinuierlich lauffähig, store-konform, sicher und aktuell hält – und bei Bedarf neue Funktionen entwickelt. 360 Soft stellt Mobile-Entwickler, QA-Spezialisten und Release-Manager aus der Türkei bereit: remote, vor Ort oder hybrid, vom einzelnen Entwickler bis zu Teams mit über 200 Personen und mit einem typischen Start innerhalb von 1–2 Wochen. Eine App ist nach dem Launch nicht fertig. Apple und Google veröffentlichen jedes Jahr neue Betriebssystemversionen, verschärfen Store-Richtlinien und heben die Mindestanforderungen an SDK- und API-Level an. Wer hier nicht kontinuierlich nachzieht, riskiert Abstürze, Ablehnungen im Store oder sogar die Entfernung der App.
Was ist App-Wartungs-Outsourcing und wer braucht es
Typische Auftraggeber
- Unternehmen, deren App von einer Agentur entwickelt wurde, die heute nicht mehr verfügbar oder zu teuer ist.
- Händler, Banken, Versicherer und Dienstleister mit Kunden-, Loyalty- oder Service-Apps.
- Start-ups und Scale-ups, deren Kernteam sich auf neue Produkte konzentrieren soll.
- Industrie- und Logistikunternehmen mit internen Apps für Außendienst, Lager oder Wartung.
Typische Probleme
- Warnung aus der Google Play Console wegen veraltetem Target-API-Level.
- Ablehnung eines Updates im App Store wegen Datenschutz- oder Richtlinienverstößen.
- Steigende Absturzraten nach einem neuen iOS- oder Android-Release.
- Das Projekt lässt sich mit aktuellen Tools nicht mehr kompilieren.
- Signaturschlüssel oder Store-Konten liegen bei einer einzelnen Person oder der früheren Agentur.
- Sinkende Store-Bewertungen durch langsame Ladezeiten oder Fehler.
Leistungsumfang: OS-Zyklen, Store-Konformität und Qualität
| Bereich | Typische Aufgaben | Häufigkeit |
|---|---|---|
| Betriebssystem-Kompatibilität | Tests mit Beta-Versionen, Anpassungen an neue iOS- und Android-Versionen | Jährlich, mit Vorbereitung in der Beta-Phase |
| Target-SDK / API-Level | Anhebung des Target-API-Levels, Xcode- und SDK-Updates | Jährlich nach den Store-Fristen |
| Store-Richtlinien | Privacy-Labels, Data-Safety-Angaben, Berechtigungen, Kontolöschung | Laufend |
| Absturz- und Fehlermonitoring | Crashlytics oder Sentry, Priorisierung und Behebung | Täglich bzw. wöchentlich |
| Abhängigkeiten | Updates von Bibliotheken und Drittanbieter-SDKs, Sicherheitspatches | Monatlich |
| Performance | Startzeit, Speicherverbrauch, Akkulast, Netzwerkaufrufe | Quartalsweise |
| Release-Management | Builds, Signierung, TestFlight und interne Tests, gestaffelte Rollouts | Pro Release |
| Backend und Integrationen | APIs, Push-Benachrichtigungen, Zahlungs- und Login-Anbieter | Laufend |
| Neue Funktionen | Weiterentwicklung nach Roadmap | Nach Planung |
| Store-Assets | Screenshots, Beschreibungen, Release-Notes, Lokalisierung | Pro Release |
Wie der jährliche iOS- und Android-Zyklus gesteuert wird
Neue Betriebssystemversionen werden in der Regel im Frühsommer als Beta vorgestellt und im Herbst veröffentlicht; Google setzt zudem jährliche Fristen für das Target-API-Level neuer Updates. Wir planen diesen Zyklus fest ein: Beta-Tests, Auswertung der Release-Notes, Anpassungen in einem eigenen Branch, Regressionstests auf einer Gerätematrix und ein Update möglichst vor dem offiziellen Release. So wird aus einer Krise ein planbarer Routinevorgang.
Unterstützte Technologien
| Ansatz | Technologien | Worauf bei der Wartung zu achten ist |
|---|---|---|
| Native iOS | Swift, SwiftUI, Objective-C, UIKit | Xcode-Versionen, Migration älterer Objective-C-Teile |
| Native Android | Kotlin, Java, Jetpack Compose | Gradle- und AGP-Updates, Gerätevielfalt |
| Cross-Platform | Flutter, React Native, Kotlin Multiplatform | Framework-Upgrades und Kompatibilität von Plugins |
| Hybrid (älter) | Ionic, Cordova, Xamarin | Auslaufende Frameworks – Migrationspfad planen |
| Backend und Dienste | Firebase, REST/GraphQL-APIs, Push-Dienste | Versionierung von APIs, Abwärtskompatibilität |
Standards und Regulierung
Technisch orientieren wir uns an den Apple App Store Review Guidelines, den Google-Play-Richtlinien und dem OWASP Mobile Application Security Verification Standard (MASVS). Das Team arbeitet aus der Türkei und berücksichtigt dort das Datenschutzgesetz KVKK. Für Ihre Nutzer in der EU gelten insbesondere DSGVO, TTDSG bzw. TDDDG (Einwilligungen für Tracking) sowie Barrierefreiheitsanforderungen nach dem Barrierefreiheitsstärkungsgesetz, wo anwendbar; für Banken- oder Gesundheits-Apps kommen Branchenvorgaben hinzu. Generell gilt: Maßgeblich sind die Vorschriften im Land des Auftraggebers und der Nutzer.
Liefermodelle
| Ort | Arbeitsweise | Geeignet für |
|---|---|---|
| Remote | Arbeit in Ihren Repositories, CI/CD und Store-Konten mit personalisierten Zugängen | Laufende Wartung und Weiterentwicklung |
| Vor Ort | Workshops und Tests mit Ihrem Produktteam | Übernahme, Hardware-Integrationen, Roadmap-Planung |
| Hybrid | Remote-Betrieb mit geplanten Präsenzterminen | Größere Relaunches oder Migrationen |
| Vertragsmodell | Beschreibung | Geeignet, wenn |
|---|---|---|
| Managed Service | Wartung mit SLA, Release-Kalender und Monatsbericht | Die App zuverlässig betreut werden soll |
| Dediziertes Team | Fest zugeordnete iOS-, Android- und QA-Kapazität | Eine aktive Roadmap besteht |
| Teamverstärkung | Einzelne Entwickler ergänzen Ihr Team | Spezifische Skills fehlen |
| Projektbasis | Festumfang, z. B. API-Level-Update, Migration auf Flutter | Ein abgegrenztes Ergebnis gebraucht wird |
Ablauf der Zusammenarbeit
| Schritt | Inhalt | Typische Dauer |
|---|---|---|
| 1. Technisches Audit | Code-Qualität, Abhängigkeiten, Build-Fähigkeit, Crash-Daten, Store-Status | 1–2 Wochen |
| 2. Übergabe von Assets und Zugängen | Repositories, Signaturschlüssel, Zertifikate, Store-Konten, Backend-Zugänge | Parallel zum Audit |
| 3. Build-Fähigkeit und Stabilisierung | Projekt mit aktuellen Tools kompilierbar machen, kritische Abstürze beheben | 2–4 Wochen |
| 4. Compliance-Roadmap | Plan für OS-Versionen, API-Level, Richtlinien und Abhängigkeiten | Nach der Stabilisierung |
| 5. Laufende Wartung und Entwicklung | Release-Zyklen, Monitoring, Monatsbericht, neue Features | Fortlaufend |
SLA- und KPI-Beispiele
Kennzahlen und Zielwerte werden nach dem Audit gemeinsam festgelegt; die folgende Tabelle zeigt, was typischerweise gemessen wird.
| Kennzahl | Beschreibung | Messung |
|---|---|---|
| Crash-free Users | Anteil der Nutzer ohne Absturz | Crashlytics, Sentry oder Store-Konsolen |
| ANR-Rate (Android) | Anteil von Sitzungen mit „App reagiert nicht“ | Google Play Console (Android Vitals) |
| Behebungszeit kritischer Fehler | Zeit vom Melden bis zum veröffentlichten Hotfix | Ticketsystem und Release-Historie |
| OS-Bereitschaft | App getestet und angepasst zum Release neuer OS-Versionen | Release-Kalender |
| Ablehnungsquote im Store | Abgelehnte Einreichungen im Verhältnis zu allen | App Store Connect, Play Console |
| Startzeit | Kalt- und Warmstart der App | Performance-Monitoring |
| Bewertungstrend | Entwicklung der Store-Bewertungen | Monatliche Auswertung |
Preismodelle und Kostenfaktoren
Abgerechnet wird nach Personenmonat, als monatliche Wartungspauschale, Stundenkontingent oder Festpreis. Ein Angebot folgt nach dem technischen Audit. Wesentliche Kostentreiber:
| Faktor | Wirkung |
|---|---|
| Anzahl der Plattformen | iOS, Android, Tablet, Wearables oder Web erhöhen den Testumfang |
| Alter und Qualität der Codebasis | Veralteter Code und fehlende Tests verlängern jede Änderung |
| Anzahl der Drittanbieter-SDKs | Mehr SDKs bedeuten mehr Updates und Datenschutzprüfungen |
| Hardware-Integrationen | Bluetooth, NFC, Kamera oder Scanner erfordern Gerätetests |
| Release-Häufigkeit | Häufige Releases brauchen mehr QA- und Release-Kapazität |
| Testgerätematrix | Breite Gerätevielfalt erhöht den Testaufwand |
| Sicherheitsanforderungen | Banking-, Gesundheits- oder Behörden-Apps brauchen zusätzliche Prüfungen |
Inhouse, Freelancer oder Outsourcing
| Kriterium | Inhouse | Freelancer | Outsourcing |
|---|---|---|---|
| iOS und Android gemeinsam | Mehrere Stellen nötig | Meist nur eine Plattform | Beide Plattformen plus QA in einem Team |
| OS- und Store-Kalender | Hängt von der Auslastung ab | Selten im Auftrag enthalten | Fester Bestandteil der Wartung |
| Sicherheit von Schlüsseln und Konten | Unter Ihrer Kontrolle | Risiko persönlicher Konten | Konten bleiben bei Ihnen, Zugriff rollenbasiert |
| Kontinuität | Risiko bei Kündigung | Risiko bei Projektende | Vertretung und Ersatzprozess geregelt |
| Kosten | Fixkosten auch in ruhigen Phasen | Variable, oft hohe Sätze | Skalierbar nach Release-Plan |
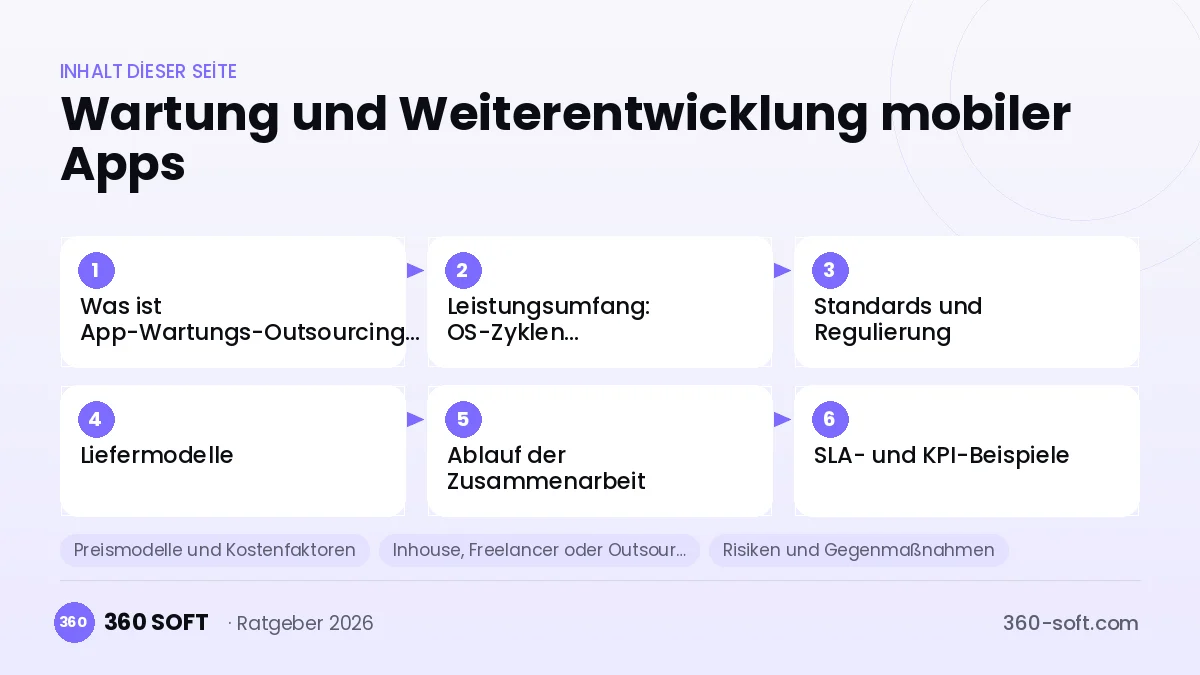
Risiken und Gegenmaßnahmen
| Risiko | Gegenmaßnahme |
|---|---|
| Verlust des Signaturschlüssels | Play App Signing, sichere Ablage im Tresor des Kunden, dokumentierte Wiederherstellung |
| Store-Konto an eine Person gebunden | Konten auf das Unternehmen übertragen, Teammitglieder mit Rollen statt geteilter Passwörter |
| Update verursacht neue Abstürze | Regressionstests, gestaffelter Rollout, schnelle Rücknahme bzw. Hotfix |
| Zu späte Anpassung an neue OS-Versionen | Beta-Tests und fester Release-Kalender |
| Veraltete SDKs mit Datenschutzrisiken | Regelmäßige Abhängigkeitsprüfung, Entfernung ungenutzter SDKs |
| Projekt lässt sich nicht mehr bauen | Stabilisierungsphase, CI/CD-Pipeline mit reproduzierbaren Builds |
Sicherheit, Datenschutz und rechtliche Hinweise
Quellcode, Signaturschlüssel, Zertifikate und Store-Konten bleiben Eigentum des Kunden. Zugriffe erfolgen über personalisierte Konten mit MFA und Rollen; Secrets werden nicht im Code abgelegt. Sicherheitsrelevante Änderungen werden nach OWASP MASVS geprüft.
Vertragsrahmen für Auftraggeber aus der DACH-Region: Die Leistung wird als Dienstvertrag (laufender Betrieb und Support) oder Werkvertrag (abgegrenzte Ergebnisse) zwischen Unternehmen erbracht – es handelt sich ausdrücklich um keine Arbeitnehmerüberlassung. Fachliche Steuerung und Weisungen an die Teammitglieder laufen über die Teamleitung von 360 Soft; Sie steuern über Tickets, Leistungsbeschreibung und SLA. Ob das Arbeitnehmerüberlassungsgesetz (AÜG) berührt ist oder ein Risiko der Scheinselbständigkeit besteht, hängt von der tatsächlichen Durchführung ab; wir empfehlen daher eine rechtliche Prüfung des Vertrags- und Steuerungsmodells vor Projektstart. Datenschutzseitig schließen wir einen Auftragsverarbeitungsvertrag (AVV) nach Art. 28 DSGVO mit EU-Standardvertragsklauseln (SCC) für die Übermittlung in die Türkei; auf türkischer Seite gilt zusätzlich das Datenschutzgesetz KVKK (Nr. 6698). Geheimhaltungsvereinbarung (NDA) und vollständige Übertragung der Nutzungsrechte an allen Arbeitsergebnissen sind Standard. Der gesamte Quellcode wird in Ihren Repositories gepflegt.
Beispielszenario (illustrativ): Loyalty-App mit Target-API-Warnung
Das folgende Szenario ist illustrativ und beschreibt keinen realen Kunden. Ein Einzelhändler betreibt eine Loyalty-App in Flutter, die eine frühere Agentur entwickelt hat. Die Google Play Console warnt vor dem veralteten Target-API-Level, das letzte iOS-Update wurde wegen fehlender Kontolöschfunktion abgelehnt, und das Projekt lässt sich mit der aktuellen Flutter-Version nicht mehr bauen.
Ein mögliches Vorgehen: Nach einem einwöchigen Audit werden Konten und Schlüssel auf den Händler übertragen, Flutter und Plugins schrittweise aktualisiert, das Target-API-Level angehoben und die Kontolöschung ergänzt. Anschließend wird ein Release-Kalender für die nächsten OS-Zyklen festgelegt. Ziel ist eine store-konforme, stabil baubare App – Aufwand und Dauer hängen vom Zustand des Codes ab.
Checkliste für die Auswahl eines App-Wartungs-Anbieters
- Deckt der Anbieter Ihre Technologie (nativ oder Cross-Platform) ab?
- Gibt es einen festen Plan für OS-Releases und Target-API-Fristen?
- Werden Signaturschlüssel und Store-Konten in Ihrem Eigentum geführt?
- Gibt es QA mit einer definierten Gerätematrix?
- Werden Abstürze aktiv überwacht und priorisiert?
- Sind SLA und Hotfix-Prozess schriftlich geregelt?
- Werden Drittanbieter-SDKs regelmäßig auf Datenschutz geprüft?
- Sind AVV nach DSGVO, SCC, NDA und Rechteübertragung vereinbart?
- Ist der Vertrag als Dienst- oder Werkvertrag ohne Arbeitnehmerüberlassung aufgesetzt?
- Erhalten Sie einen Monatsbericht mit Kennzahlen und Roadmap?
Verwandte Seiten
- IT-Outsourcing und BPO in der Türkei – Übersicht aller Leistungen
- Softwarewartung und Support (AMS)
- Website-Betreuung und -Wartung auslagern
- QA- und Testing-Outsourcing
- DevOps- und Cloud-Betrieb
- Entwickler in der Türkei beauftragen
- IT-Personal-Leasing aus der Türkei
- Türkçe: Mobil Uygulama Bakım ve Geliştirme Outsourcing
Häufige Fragen
Können Sie eine App übernehmen, die ein anderes Unternehmen entwickelt hat?
Ja. Nach einem technischen Audit übernehmen wir Code, Konten und Schlüssel und stabilisieren die App, bevor neue Funktionen entwickelt werden.
Was tun Sie, wenn eine neue iOS- oder Android-Version erscheint?
Wir testen bereits mit den Beta-Versionen, passen die App in einem eigenen Branch an und veröffentlichen das Update möglichst vor dem offiziellen Release.
Was bedeutet eine Warnung zum Target-API-Level?
Google verlangt für Updates ein aktuelles Target-API-Level. Wird es nicht angehoben, können keine Updates mehr veröffentlicht werden und die Sichtbarkeit für neue Geräte sinkt.
Unsere App wurde im Store abgelehnt – können Sie helfen?
Ja. Wir analysieren die Begründung, setzen die geforderten Änderungen um und reichen die App erneut ein.
Wie überwachen Sie Abstürze?
Mit Crashlytics, Sentry oder den Store-Konsolen; kritische Abstürze werden priorisiert und per Hotfix behoben.
Betreuen Sie Flutter- und React-Native-Apps?
Ja, ebenso native Swift- und Kotlin-Apps sowie ältere Hybrid-Apps, für die wir einen Migrationspfad planen.
Wem gehören Quellcode und Store-Konten?
Ihnen. Code liegt in Ihren Repositories, Konten und Schlüssel sind auf Ihr Unternehmen registriert.
Entwickeln Sie auch neue Funktionen?
Ja, nach einer gemeinsamen Roadmap – im Rahmen eines Kontingents, eines dedizierten Teams oder als Projekt.
Wie lange dauert die Übernahme?
Das Audit dauert meist 1–2 Wochen, die Stabilisierung je nach Codezustand weitere 2–4 Wochen.
Testen Sie auf echten Geräten?
Ja, mit einer vereinbarten Gerätematrix aus physischen Geräten und Cloud-Testdiensten.
Wie wird abgerechnet?
Nach Personenmonat, monatlicher Wartungspauschale, Stundenkontingent oder Festpreis. Ein Angebot folgt nach dem Audit.
Handelt es sich um Arbeitnehmerüberlassung?
Nein. Die Leistung wird als Dienst- oder Werkvertrag erbracht; eine rechtliche Prüfung des Steuerungsmodells empfehlen wir dennoch.
Ihre App-Wartung besprechen
Nennen Sie uns kurz Plattformen, Technologie, Store-Status und Ihre dringendsten Themen. Wir melden uns mit einem Vorschlag zu Audit, Teamzuschnitt und nächsten Schritten – ein typischer Start ist innerhalb von 1–2 Wochen möglich. Telefon: +90 850 335 10 87 · WhatsApp: +90 850 335 10 87 · E-Mail: info@360-soft.com · Kontaktformular 360 Soft Marketing Yazılım ve Danışmanlık Ltd. Şti., Nidakule Ataşehir Batı, Barbaros Mah. Begonya Sk. No:1 D:2, 34746 Ataşehir/İstanbul.
Verwandte Leistungen
- WCAG-Audit und Barrierefreiheitsprüfung auslagernManuelle WCAG-2.2- und EN-301-549-Audits mit Screenreadern für Web, Apps und PDFs – inklusive…
- Website-Betreuung und -Wartung auslagernWebsite-Betreuung auslagern: WordPress- und CMS-Wartung, Sicherheit, Backups, Core Web Vitals…
- White-Label-Softwareentwicklung (Outsourcing)White-Label-Softwareentwicklung für Agenturen und Systemhäuser: Websites, Shops, Apps und Integrationen unter…
- Zahlungsoperationen auslagern: Abstimmung, Chargebacks, AuszahlungenTägliche Abstimmung, Rückerstattungen, Chargebacks und Händlerauszahlungen nach Ihren Regeln…
- ASO- und App-Store-Management-OutsourcingASO-Outsourcing aus Istanbul: App Store und Google Play optimieren – Keywords, Metadaten, Visuals, A/B-Tests…
- Backoffice- und Datenerfassungs-OutsourcingBackoffice-Outsourcing in die Türkei: Datenerfassung, Belegverarbeitung, Stammdaten, Abgleiche und…