Schwachstellenmanagement-Outsourcing bedeutet, dass ein spezialisiertes Team Ihre Server, Endpunkte, Netzwerkgeräte, Webanwendungen, Cloud-Konten und Container kontinuierlich scannt, die Funde nach tatsächlichem Risiko priorisiert, die Behebung bei den zuständigen Teams anstößt und nachverfolgt und das Schließen jeder Lücke durch einen erneuten Scan bestätigt. Es geht nicht darum, einmal im Quartal einen Bericht mit Tausenden Funden zu übergeben, sondern um einen wiederkehrenden Kreislauf mit klaren Verantwortlichkeiten und Fristen. 360 Soft stellt dafür aus Istanbul Vulnerability Analysts, Security Engineers und Programmkoordinatoren bereit – remote, vor Ort oder hybrid.
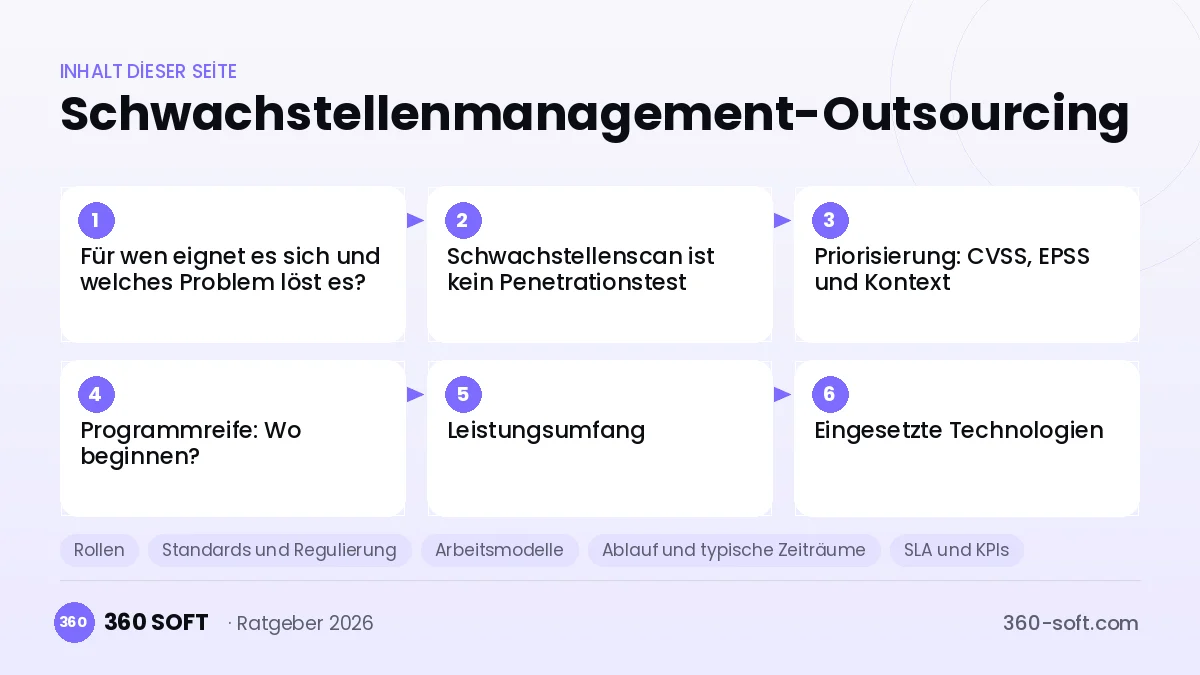
Für wen eignet es sich und welches Problem löst es?
- Berichte ohne Wirkung: Ein Scanner läuft, aber die Liste mit Tausenden Funden wird nicht abgearbeitet, weil niemand priorisiert und nachfasst.
- Unklare Zuständigkeiten: Server-, Netzwerk-, Anwendungs- und Cloud-Teams verweisen aufeinander; Lücken bleiben monatelang offen.
- Audit- und Kundenanforderungen: ISO 27001, PCI DSS, Bankenaufsicht oder Großkunden verlangen einen nachweisbaren Prozess.
- Neue kritische Lücken: Wird eine weit verbreitete Schwachstelle veröffentlicht, muss innerhalb von Stunden klar sein, welche Systeme betroffen sind.
- Kleines Sicherheitsteam: Für den laufenden Betrieb von Scans, Triage und Nachverfolgung fehlt die Kapazität.
Schwachstellenscan ist kein Penetrationstest
| Kriterium | Schwachstellenmanagement | Penetrationstest |
|---|---|---|
| Ziel | Bekannte Schwachstellen kontinuierlich finden und schließen | Ausnutzbarkeit und Angriffspfade gezielt nachweisen |
| Häufigkeit | Laufend, mindestens monatlich | Punktuell, zum Beispiel jährlich oder nach großen Änderungen |
| Methode | Automatisierte Scans plus Analyse und Priorisierung | Manuelle Tests durch Spezialisten |
| Ergebnis | Priorisierte Behebungsliste, Kennzahlen, Trend | Bericht mit nachgewiesenen Angriffswegen |
| Verhältnis | Grundlage des Sicherheitsbetriebs | Ergänzung, die das Programm überprüft |
Beide Leistungen ergänzen sich: Pentest-Funde fließen in das Schwachstellenmanagement ein und werden dort bis zur Behebung verfolgt.
Priorisierung: CVSS, EPSS und Kontext
Der CVSS-Wert beschreibt die technische Schwere einer Lücke, aber nicht, ob sie tatsächlich angegriffen wird. Wir kombinieren deshalb mehrere Signale: den CVSS-Basiswert, die EPSS-Wahrscheinlichkeit einer Ausnutzung in den nächsten 30 Tagen, die Aufnahme in den CISA-KEV-Katalog bekannter ausgenutzter Schwachstellen sowie den Geschäftskontext – ist das System aus dem Internet erreichbar, verarbeitet es personenbezogene oder Zahlungsdaten, gibt es kompensierende Kontrollen? So entsteht aus einer Liste von Tausenden Funden eine kurze Liste dessen, was diese Woche wirklich zählt.
| Priorität | Typische Kriterien | Beispielhafte Frist (vertraglich festgelegt) |
|---|---|---|
| Kritisch | In KEV gelistet oder hohe EPSS, internetexponiert | Sehr kurzfristig, nach Vereinbarung |
| Hoch | Hohe Schwere, internes kritisches System | Kurzfristig |
| Mittel | Mittlere Schwere oder gute kompensierende Kontrollen | Im regulären Patchzyklus |
| Niedrig | Geringe Schwere, kaum Exposition | Im Rahmen geplanter Wartung oder per Ausnahme |
Programmreife: Wo beginnen?
Wer Schwachstellenmanagement auf einen Schlag perfekt aufbauen will, kommt oft gar nicht voran. Wir arbeiten mit Reifestufen:
| Stufe | Bild | Nächster Schritt |
|---|---|---|
| 1 – Reaktiv | Gelegentliche Scans, Berichte werden nicht gelesen, Lücken werden geschlossen, wenn sie in den Nachrichten sind | Inventar und regelmäßiger Scanplan |
| 2 – Regelmäßig | Monatliche Scans, Liste nach CVSS, Zuständigkeit unklar | Verantwortliche zuweisen, Ticket-Integration |
| 3 – Gesteuert | Prioritätenmatrix, SLA, Ausnahmeprozess, Monatsbericht | Risikobasierte Priorisierung mit EPSS und KEV |
| 4 – Risikobasiert | Reihung nach Geschäftskontext und Ausnutzungswahrscheinlichkeit, Verifikation der Behebung | Integration in CI/CD und Cloud (Shift-left) |
| 5 – Kontinuierlich | Wirkungsanalyse neuer Lücken binnen Stunden, automatische Tickets, präventive Kontrollen in IaC-Vorlagen | Kontinuierliche Verbesserung, Rückkopplung aus Pentests |
Die meisten Organisationen befinden sich auf Stufe 2 oder 3. Ziel der ersten Monate ist meist eine vollständige Scanabdeckung, klare Verantwortliche und ein funktionierender Behebungs- und Verifikationskreislauf.
Leistungsumfang
| Leistung | Inhalt |
|---|---|
| Asset-Inventar | Abgleich von CMDB, Cloud-Konten und Scanergebnissen; Aufdecken unbekannter Systeme |
| Scanbetrieb | Authentifizierte und nicht authentifizierte Scans für Infrastruktur, Web, Cloud und Container nach Plan |
| Triage und Priorisierung | Entfernen von Fehlalarmen, Bewertung nach CVSS, EPSS, KEV und Kontext |
| Behebungssteuerung | Tickets an die zuständigen Teams, Nachfassen, Eskalation bei Fristüberschreitung |
| Verifikation | Erneuter Scan zur Bestätigung der Behebung |
| Ausnahmemanagement | Dokumentierte Risikoakzeptanz mit Ablaufdatum und kompensierenden Kontrollen |
| Notfallanalyse | Wirkungsanalyse bei neu veröffentlichten kritischen Lücken |
| Reporting | Monatliche Kennzahlen, Trends, Auditnachweise |
Eingesetzte Technologien
Wir arbeiten mit Ihren vorhandenen Werkzeugen oder empfehlen passende: Tenable Nessus und Tenable.io, Qualys VMDR, Rapid7 InsightVM, OpenVAS/Greenbone für Infrastruktur; OWASP ZAP und Burp Suite für Webanwendungen; Trivy, Grype oder die Scanner der Container-Registries für Images; Microsoft Defender for Cloud, AWS Inspector und vergleichbare Dienste für Cloud-Umgebungen. Tickets laufen über Ihr ITSM- oder Entwicklungssystem, etwa Jira, ServiceNow oder Azure DevOps.
Rollen
| Rolle | Verantwortung |
|---|---|
| Vulnerability Analyst | Scanbetrieb, Triage, Priorisierung, Verifikation |
| Security Engineer | Scannerkonfiguration, Integrationen, Automatisierung, technische Beratung zur Behebung |
| Programmkoordinator | Fristenverfolgung, Eskalation, Ausnahmeprozess, Berichte |
| Programmleitung | Reifeplanung, Kennzahlen, Abstimmung mit CISO und Audit |
Standards und Regulierung
Ein strukturiertes Schwachstellenmanagement wird von zahlreichen Standards gefordert: ISO/IEC 27001:2022 (Control 8.8 zum Umgang mit technischen Schwachstellen), PCI DSS (regelmäßige interne und externe Scans), die CIS Controls und das NIST Cybersecurity Framework. Da unser Team in der Türkei arbeitet, berücksichtigen wir außerdem den Leitfaden für Informations- und Kommunikationssicherheit des Digital Transformation Office, die IT-Vorgaben von BDDK, TCMB und SPK für den Finanzsektor sowie das KVKK. Für Unternehmen im DACH-Raum gelten zusätzlich die Regeln Ihres Landes und Ihrer Branche, etwa DSGVO (Art. 32), NIS2, DORA oder BSI-Vorgaben. Welche Anforderungen konkret gelten, klären Sie bitte mit Ihrer Compliance-Abteilung.
Arbeitsmodelle
| Modell | Beschreibung | Geeignet für |
|---|---|---|
| Remote | Scanbetrieb und Steuerung aus Istanbul über gesicherte Scanner-Appliances oder Cloud-Konsolen | Die meisten Unternehmen |
| Vor Ort | Analysten arbeiten in Ihren Räumlichkeiten in der Türkei | Abgeschottete Netze, Behörden |
| Hybrid | Remote-Betrieb mit regelmäßigen Terminen vor Ort | Große, verteilte Umgebungen |
| Co-Managed | Wir betreiben Scans und Triage, Ihr Team steuert die Behebung | Organisationen mit eigenem Sicherheitsteam |
Ablauf und typische Zeiträume
- Kick-off und Bestandsaufnahme (erste Woche): Scope, Inventar, vorhandene Tools, Zuständigkeiten.
- Baseline-Scan: Erster vollständiger Scan, Bereinigung von Fehlalarmen, Ermittlung der Ausgangslage.
- Prozessdesign: Prioritätenmatrix, Fristen, Ausnahmeprozess, Ticket-Integration.
- Regelbetrieb: Wiederkehrende Scans, Behebungssteuerung, Verifikation.
- Reifeentwicklung: Schrittweiser Ausbau zu risikobasierter und kontinuierlicher Steuerung.
Ein typischer Start ist innerhalb von 1–2 Wochen möglich.
SLA und KPIs
| Kennzahl | Definition |
|---|---|
| Scanabdeckung | Anteil der inventarisierten Assets, die im Zeitraum gescannt wurden |
| Mean Time to Remediate (MTTR) | Durchschnittliche Zeit von der Entdeckung bis zur verifizierten Behebung, je Priorität |
| Fristtreue | Anteil der Funde, die innerhalb der vereinbarten Frist behoben wurden |
| Offene kritische Funde | Anzahl und Alter offener kritischer und hoher Schwachstellen |
| Wirkungsanalysezeit | Zeit bis zur Aussage, welche Systeme von einer neuen kritischen Lücke betroffen sind |
| Ausnahmen | Anzahl aktiver Risikoakzeptanzen und deren Ablauf |
Preisfaktoren
Preise nennen wir auf dieser Seite nicht. Übliche Modelle sind Einheitspreis (pro Asset oder IP-Adresse und Monat), Personenmonat (dedizierte Analystenkapazität) und Festpreis (Programmaufbau, Baseline-Assessment).
| Faktor | Auswirkung |
|---|---|
| Anzahl und Art der Assets | Server, Endpunkte, Webanwendungen, Cloud-Konten, Container |
| Scanfrequenz | Monatlich, wöchentlich oder kontinuierlich |
| Tiefe der Behebungssteuerung | Nur Bericht oder aktives Nachfassen und Eskalation |
| Werkzeuge und Lizenzen | Vorhandener Scanner oder Neuanschaffung |
| Integrationen | ITSM, CI/CD, CMDB |
| Berichts- und Auditanforderungen | Branchenspezifische Nachweise |
Eigenes Team, Freelancer oder Outsourcing?
| Kriterium | Eigenes Team | Freelancer | Outsourcing |
|---|---|---|---|
| Kontinuität | Abhängig von wenigen Personen | Projektbezogen | Wiederkehrender Betrieb mit Vertretung |
| Prozessreife | Muss aufgebaut werden | Selten vorhanden | Erprobte Abläufe und Vorlagen |
| Neutralität | Kann mit Betriebsteams kollidieren | Neutral | Neutrale Instanz für Fristen und Eskalation |
| Startzeit | Monate | Schnell | Typisch 1–2 Wochen |
Risiken und Gegenmaßnahmen
| Risiko | Gegenmaßnahme |
|---|---|
| Scans beeinträchtigen den Betrieb | Abgestimmte Zeitfenster, Drosselung, Ausnahmen für empfindliche Systeme |
| Fehlalarme untergraben Vertrauen | Manuelle Triage vor der Ticketerstellung |
| Ausnahmen werden zur Dauerlösung | Ablaufdatum und Wiedervorlage für jede Risikoakzeptanz |
| Zugangsdaten für authentifizierte Scans | Eigene Scan-Konten mit minimalen Rechten, Tresor, Rotation |
| Abhängigkeit vom Dienstleister | Lizenzen und Daten gehören Ihnen, Exit-Plan |
Vertrag, Datenschutz, NDA und geistiges Eigentum
Die Zusammenarbeit erfolgt auf Basis eines Dienstvertrags, für abgegrenzte Vorhaben wie einen Programmaufbau gegebenenfalls eines Werkvertrags. 360 Soft steuert das eigene Team – keine Arbeitnehmerüberlassung. Ob Aspekte des AÜG oder einer Scheinselbständigkeit zu prüfen sind, hängt von der tatsächlichen Durchführung ab; wir empfehlen eine rechtliche Prüfung. Soweit personenbezogene Daten verarbeitet werden, schließen wir einen AVV nach Art. 28 DSGVO, abgesichert durch EU-Standardvertragsklauseln (SCCs) für die Übermittlung in die Türkei; dort gilt zusätzlich das KVKK. Eine NDA regelt die Vertraulichkeit – Schwachstellendaten sind besonders sensibel. Berichte, Skripte und Dokumentation gehen vertraglich in Ihr Eigentum über.
Beispielszenario (illustrativ): Hybride Umgebung mit offenem Rückstand
Beispielszenario (illustrativ): Ein Unternehmen mit eigenem Rechenzentrum und einem Cloud-Konto scannt monatlich, hat aber einen großen Rückstand offener Funde ohne klare Zuständigkeit. Im ersten Schritt würde das Team das Inventar abgleichen, Fehlalarme entfernen und die verbleibenden Funde nach KEV, EPSS und Internetexposition sortieren. Für die kleine Gruppe wirklich dringender Lücken würden Tickets direkt an die verantwortlichen Teams gehen, mit Nachverfolgung und Verifikationsscan. Das Szenario dient nur der Veranschaulichung und beschreibt keine konkreten Kundenergebnisse.
Checkliste für die Auswahl
- Wird neben CVSS auch EPSS, KEV und Geschäftskontext berücksichtigt?
- Wird jede Behebung durch einen erneuten Scan verifiziert?
- Gibt es einen dokumentierten Ausnahmeprozess mit Ablaufdatum?
- Werden Tickets in Ihrem eigenen System erstellt und verfolgt?
- Sind Cloud, Container und Webanwendungen im Scope?
- Werden Scan-Zugangsdaten sicher verwaltet?
- Liegen AVV, SCCs und NDA vor?
- Gehören Lizenzen, Daten und Berichte Ihnen?
Für PHP-Umgebungen, die von den PHP2Shell-Lücken betroffen sind, bieten wir PHP-Sicherheitslücken beheben, das PHP-Sicherheitsaudit für Unternehmen, das PHP-Versions-Upgrade und die Migration von PHP zu.NET an.
Häufig gestellte Fragen
Was ist der Unterschied zwischen Schwachstellenscan und Penetrationstest?
Das Schwachstellenmanagement findet bekannte Lücken laufend und steuert ihre Behebung. Ein Penetrationstest weist punktuell und manuell nach, wie ein Angreifer Lücken ausnutzen und kombinieren könnte. Beide Leistungen ergänzen sich.
Reicht der CVSS-Wert nicht aus?
Nein. CVSS beschreibt die technische Schwere, nicht die Wahrscheinlichkeit eines Angriffs. Erst zusammen mit EPSS, dem KEV-Katalog und dem Geschäftskontext entsteht eine sinnvolle Priorisierung.
Was ist EPSS?
Das Exploit Prediction Scoring System schätzt die Wahrscheinlichkeit, dass eine Schwachstelle in den nächsten 30 Tagen tatsächlich ausgenutzt wird. Es hilft, aus vielen kritischen Funden die wirklich dringenden herauszufiltern.
Spielen Sie Patches selbst ein?
Standardmäßig steuern wir die Behebung, und Ihre Betriebsteams spielen die Patches ein. Wenn gewünscht, kann das Einspielen nach Ihrem Change-Prozess vertraglich mit vereinbart werden.
Welche Scanner verwenden Sie?
Wir arbeiten mit Tenable, Qualys, Rapid7, OpenVAS/Greenbone, OWASP ZAP, Burp Suite, Trivy und den Cloud-nativen Diensten, bevorzugt mit dem Werkzeug, das Sie bereits lizenziert haben.
Verlangsamen Scans unsere Systeme?
Scans werden in abgestimmten Zeitfenstern und mit Drosselung durchgeführt. Für empfindliche Systeme legen wir besondere Regeln oder Ausnahmen fest.
Sind Cloud- und Container-Umgebungen im Scope?
Ja. Cloud-Konten, Container-Images, Registries und Infrastructure-as-Code-Vorlagen können in das Programm aufgenommen werden.
Welche Standards unterstützt der Dienst?
Unter anderem ISO/IEC 27001, PCI DSS, CIS Controls und das NIST CSF sowie türkische Vorgaben wie den Leitfaden des Digital Transformation Office. Für den DACH-Raum zählen etwa DSGVO, NIS2 und DORA, deren Anwendbarkeit Sie rechtlich prüfen sollten.
Wem und wie werden Berichte vorgelegt?
Technische Teams erhalten ihre Tickets und Detaillisten, das Management einen monatlichen Kennzahlenbericht mit Trends, und für Audits stellen wir Nachweise zusammen.
Wie schnell können wir starten?
Ein typischer Start ist innerhalb von 1–2 Wochen möglich, beginnend mit Bestandsaufnahme und Baseline-Scan.
Wonach richtet sich der Preis?
Nach Anzahl und Art der Assets, Scanfrequenz, Tiefe der Behebungssteuerung, Werkzeugen, Integrationen und Berichtsanforderungen.
Ist das eine Arbeitnehmerüberlassung?
Nein. 360 Soft erbringt die Leistung als Dienstleistung auf Basis eines Dienstvertrags und steuert das eigene Team. Wir empfehlen dennoch eine rechtliche Prüfung des Vertragsmodells.
Kontakt
Sie möchten Ihr Schwachstellenmanagement besprechen? Schildern Sie uns Ihren Ausgangspunkt – wir melden uns mit einem Vorschlag zu Umfang, Arbeitsmodell und Startzeitpunkt. Telefon: +90 850 335 10 87 · E-Mail: info@360-soft.com · WhatsApp · Kontaktformular. 360 Soft Marketing Yazılım ve Danışmanlık Ltd. Şti., Nidakule Ataşehir Batı, Barbaros Mah. Begonya Sk. No:1 D:2, 34746 Ataşehir/İstanbul.
Weitere Seiten
Verwandte Leistungen
- SOC-Outsourcing und Security MonitoringSOC-Outsourcing aus der Türkei: 24/7-Sicherheitsüberwachung mit SIEM, EDR und SOAR, MITRE-ATT&CK-Abdeckung…
- Softwarewartung und Support (AMS)Softwarewartung und AMS auslagern: ITIL-basierter Support L1–L3, SLA, Monitoring, 7/24 möglich. Java, .NET…
- Technische Dokumentation und Übersetzung auslagernTechnical Writing, API-Doku, Terminologie und Lokalisierung synchron zum Release – Teams aus Istanbul, remote…
- Technischen Außendienst auslagernTechnischer Außendienst in der Türkei: Servicetechniker, Disposition, Wartung, Störungsbeseitigung und…
- UI/UX-Design OutsourcingUI/UX-Design auslagern: Nutzerforschung, Wireframes, Figma-Prototypen, UI-Design, Designsysteme und…
- Vertriebs- und Telesales-OutsourcingVertriebs-Outsourcing in die Türkei: SDR, Telesales, Inbound-Lead-Bearbeitung und Terminvereinbarung mit…